工业边缘计算架构:自主部署与运营技术遥测
随着传统的集中式监控架构让位于分布式本地自主智能,全球制造业生态系统正在经历一场剧烈的结构性迁移。数十年来,工业自动化一直在严格分层的普渡企业参考架构(Purdue Enterprise Reference Architectures)下运行,物理可编程逻辑控制器(PLC)将运营数据自下而上反馈至监控与数据采集(SCADA)层,最终到达集中的企业资源规划(ERP)大型机或远程云集群。如今,随着高速计算机视觉检测、机器人精准操作和闭环过程自动化要求亚10毫秒的执行窗口,现代企业正直接在工厂车间大规模部署工业边缘计算基础设施。
公开的监管文件、企业专利转让和技术联盟标准表明,工业运营商已无法承受集中式超大规模云固有的多跳网络往返延迟或波动的广域网(WAN)带宽成本。一条现代半导体组装线或高吞吐量汽车电池包装工厂每秒产生超过100,000个遥测数据点。将这一海量原始遥测数据流传输到外部超大规模云数据中心会产生高昂的云传输费用,同时使关键的物理运营面临互联网中断和外部网络威胁的风险。为了实现确定性可靠性,工程师们正在部署具有加固硬件架构和容器化微服务的本地计算设备,在传统现场总线协议与现代人工智能运行时之间架起桥梁。
本深度剖析探讨了离散制造、化学加工和机器人组装设施中主导企业工业边缘计算部署的工程机制、硬件规格、确定性基准及资本配置框架。
工业边缘计算架构:连接 OT 遥测与企业 AI 计算
工业边缘计算的基础设计原则是在物理机接口处实现运营技术(OT)与信息技术(IT)的统一。在传统设施中,OT工程团队优先考虑不间断的物理正常运行时间和硬实时确定性——一个数据包的延迟直接转化为物理机器碰撞、工具断裂或安全隐患。相反,IT团队优先考虑弹性可扩展性、持续集成管道和集中式访问治理。工业边缘网关通过充当协议转换桥梁和隔离的运行时环境,解决了这一历史性的运营分歧。
在物理现场总线层,工业边缘设备与运行异构传统通信标准的机器对接,包括Modbus TCP、PROFINET、EtherNet/IP、EtherCAT和串行RS-485网络。专用协议适配器以1毫秒至100毫秒的轮询间隔采集原始传感器寄存器、编码器计数和执行器反馈信号。边缘软件运行时通过开放平台通信统一架构(OPC UA)标准将这些专有工业数据流规范化为标准化语义模型,或使用Sparkplug B有效载荷将其发布到轻量级本地化消息队列遥测传输(MQTT)事件代理上。
通过直接在物理机器边缘将非标准化的机器振动、温度、声学和位置传感器遥测数据转换为统一的语义结构,工厂消除了数据序列化瓶颈。本地微服务无需通过外部网络传输高频原始声波或4K机器人相机帧,而是直接在本地执行边缘数据清洗、异常阈值处理和快速傅里叶变换(FFT)振动分析。物理硬件上的高速信号处理高度依赖先进的印刷电路板 PCB 高速高密度互连 (HDI) AI设计,该设计在电磁噪声严重的工厂环境中保持信号完整性,确保感知数据以几乎为零的传输失真流入本地神经网络推理引擎。
硬件加速与嵌入式推理:边缘网关规格与确定性工作负载
在工业运营环境中部署人工智能需要高度专业的硬件工程,这与气候受控的超大规模数据中心机架截然不同。工厂车间经常将计算设备暴露在超过60摄氏度的环境温度、连续的机械振动、空气微粒污染以及高压感应电机和电弧焊机产生的严重电磁干扰(EMI)之下。因此,工业边缘计算设备采用无风扇被动散热铝制鳍片机箱,达到IP65、IP66或IP67防尘防水防护等级,并配有双冗余24V直流(DC)工业电源输入。
在芯片层面,企业级工业边缘网关将多核实时处理器与专用神经网络处理单元(NPU)或低功耗嵌入式图形处理单元(GPU)相结合。当今的网关平台在15W至65W的受限热设计功耗(TDP)范围内提供30 TOPS至275 TOPS的INT8神经推理性能。系统内存架构采用32GB至64GB的工业级LPDDR5内存,配备带内纠错码(in-band ECC),以消除电瞬变或背景辐射引起的软单粒子翻转错误。
| 组件领域 | 传统工控机 (IPC) | 现代 AI 工业边缘网关 | 运营优势 |
|---|---|---|---|
| 处理器架构 | 单晶片 x86 双核 | 混合异构 x86/ARM + NPU | 并发运行实时 PLC 逻辑与视觉推理 |
| AI 推理吞吐量 | 0.5 TOPS (CPU 软件模拟) | 30 至 275 TOPS (专用 NPU / Tensor Cores) | 亚5毫秒多流 4K 缺陷分类 |
| 热与防护等级 | 主动风扇散热,仅限 IP20 室内机柜 | 无风扇被动导热,IP66/IP67 等级 | 零维护,完全密封防金属粉尘和冷却液 |
| 网络确定性 | 标准 IEEE 802.3 以太网 | IEEE 802.1 TSN + 双千兆隔离 | 确定性微秒级数据包交付抖动 |
| 电源抗扰韧性 | 单路 AC 110V/220V 电源 | 双冗余 12-48V DC 宽压输入导轨 | 对工厂电压骤降和暂降完全免疫 |
时间敏感网络(TSN)标准的集成,特别是 IEEE 802.1Qbv 时间感知流量调度和 IEEE 802.1AS 精确时间同步,使这些网关能够在单个物理以太网上运行确定性运动控制和繁重神经推理。发往机器人执行器的控制数据包获得受数学严格约束的优先级队列,确保处理每秒120帧的视觉推理任务绝不会使总线饱和,也不会在安全关键的机器人制导回路中引起抖动。这种嵌入式硬件加速反映了在宽禁带固态电子器件中观察到的效率提升,在关键物理安装中转向GaN 与 SiC 功率半导体同样优化了热密度和电能分配。
资本支出与基础设施投资回报率:工业边缘设备部署审计
虽然本地化计算的技术优势显而易见,但企业采纳根本上取决于投资回报率(ROI)指标以及与经常性云支出相比的总拥有成本(TCO)。对具有代表性的汽车、航空航天和精密电子设施进行的财务审计表明,工业边缘部署产生了可预测的资本支出(CapEx)摊销,取代了由云数据摄取关税驱动的波动性、复合运营支出(OpEx)。
在运营12个自动化生产单元的标准离散制造工厂中,持续的高分辨率光学检测和多通道振动监测每天产生约4.2TB的遥测数据。将如此庞大的数据传输到商业超大规模环境中,会产生持续的广域网带宽费用、入口和出口数据传输费、云存储费以及定期的计算实例费用。在三年的运营生命周期中,单个工厂的经常性云支出经常超过1,250,000美元。相反,部署12台加固型工业边缘设备,单节点硬件、集成及软件许可综合资本支出为3,200至6,500美元,初始支出仅约为78,000美元,可将正在进行的网络运营成本降低72%。
除了合理化网络带宽之外,工业边缘计算的主要财务催化剂在于缓解意外停机。在汽车总装和连续化学合成中,生产线停顿每分钟造成22,000至50,000美元的损失。通过对振动和轴承温度数据执行本地预测性维护模型并在亚秒级内发出告警,工厂能够持续避免灾难性的主轴和变速箱故障,在不到14个月内实现全部 CapEx 投资回收。
此外,本地边缘设备消除了对外部广域网持续可用性的依赖。如果发生电信光纤切断或互联网服务提供商出现上游DNS故障,配备自主边缘节点的工厂生产线仍可不间断运行。在采用国防微电网与军用微反应堆部署架构的国防前沿基地中也有类似的本地韧性记录,消除单点外部后勤脆弱性能确保任务连续性,无论外部网络如何动荡。
工业边缘 vs 集中式云基础设施:延迟、带宽与物理隔离韧性
为了评估计算工作负载应在物理上驻留在何处,系统架构师从三个关键运营支柱分析工业边缘平台与集中式超大规模云之间的运营分歧:确定性延迟、带宽消耗和物理隔离。
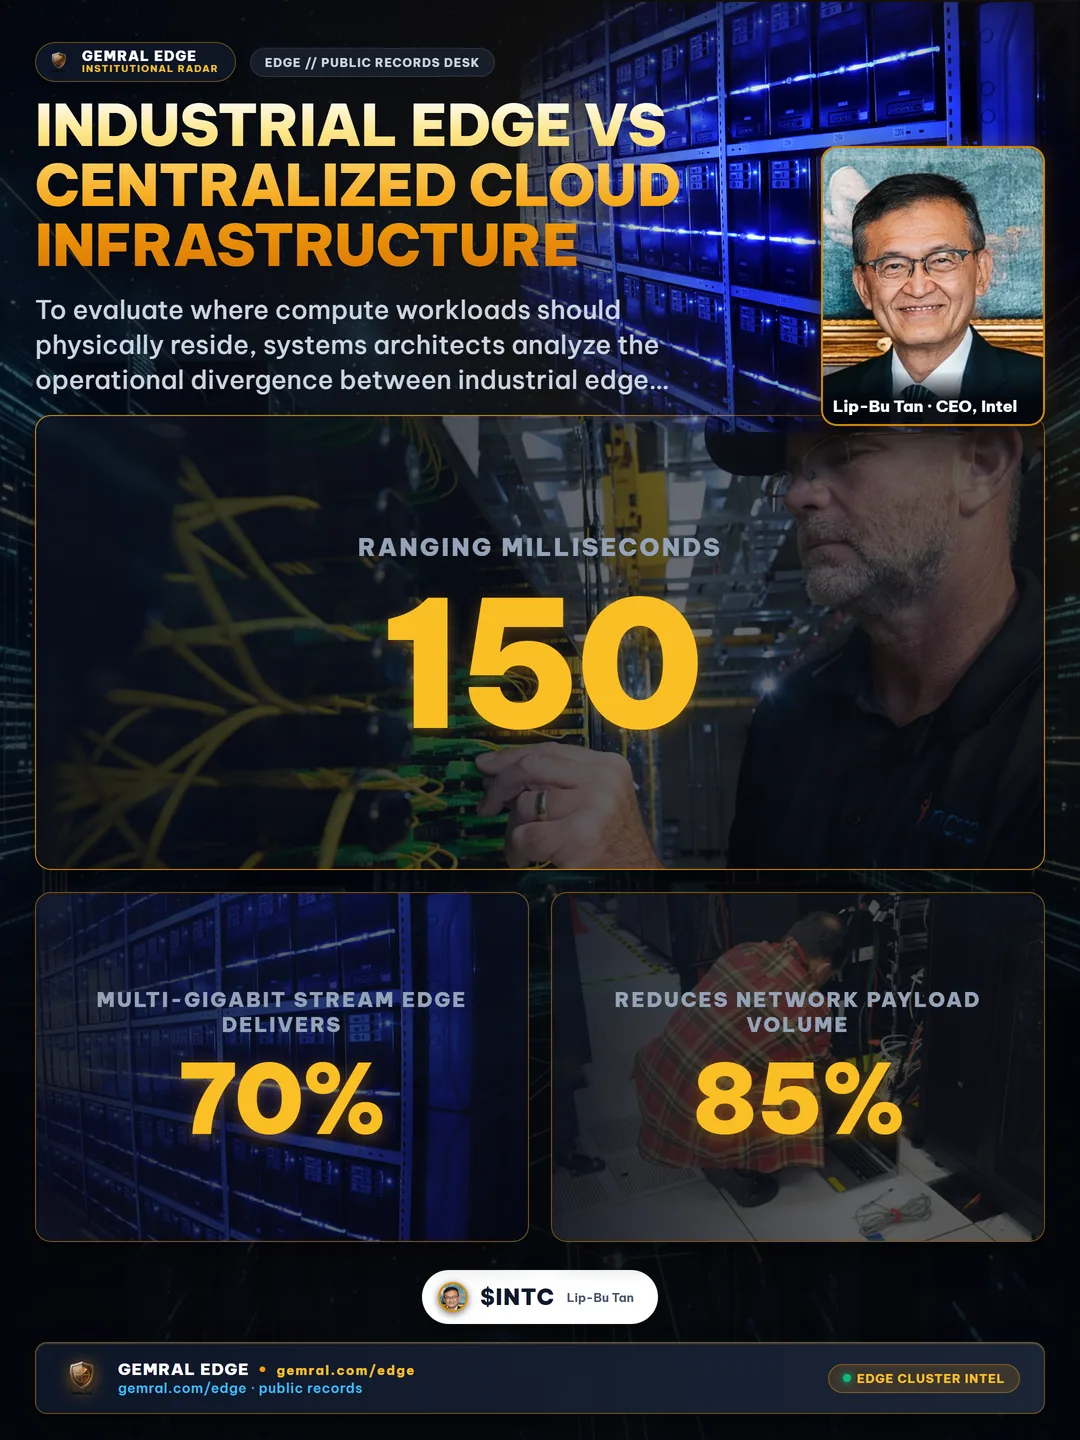
在闭环工业自动化中,延迟不仅仅是平均往返持续时间;它是由最坏情况延迟和数据包抖动定义的严格统计边界。当机器人末端执行器接近焊缝或分选臂引导以每秒3米在传送带上移动的缺陷部件时,决策窗口严格限制在10毫秒以内。集中式云数据中心即使通过专用的商业光纤主干网连接,也会因互联网路由波动、排队和防火墙检查而表现出40毫秒至150毫秒的波动延迟峰值。试图从远程云控制物理运动不可避免地会导致机械过冲、产品损坏或紧急安全停机。
| 运营指标 | 工业边缘架构 | 集中式超大规模云 | 工程评估 |
|---|---|---|---|
| 闭环延迟 | 1 至 8 毫秒 (确定性) | 45 至 180 毫秒 (随机性) | 实时机器人控制必须依赖边缘 |
| 网络抖动 | < 50 微秒 (通过 TSN) | 15 至 45 毫秒 | 云抖动导致不稳定的反馈回路震荡 |
| 广域网带宽需求 | 接近于零 (仅过滤汇总出站) | 持续的多吉比特流 | 边缘可降低 70% 至 85% 带宽负载 |
| 断网运行韧性 | 断网期间 100% 维持运营 | WAN 丢失时全面停摆 | 边缘维持制造业务运营连续性 |
| 知识产权暴露风险 | 物理隔离的本地数据边界 | 外部多租户公共基础设施 | 边缘保留专有工艺和配方于本地 |
带宽节省同样是一个引人注目的运营刚需。通过在本地处理原始视频流和高频模拟遥测数据,边缘推理引擎丢弃基线噪声,仅将汇总的元数据、事件时间戳和缺陷标记向上传输到企业管理仪表板。这使网络负载量减少了85%以上,确保企业广域网连接不被阻塞,同时在固态硬盘上本地保存丰富的历史遥测数据以用于全面的事后审计。
现场验证与安全标准:IEC 62443 合规性与确定性零信任控制
在工业工厂车间部署分布式计算节点,如果不通过严格的网络安全架构进行治理,将显着扩大物理和逻辑攻击面。从历史上看,OT环境依赖“气隙隔离”(air-gapping)——即假设运营机器与公共网络物理隔离因此是安全的。然而,现代工业自动化需要远程诊断、固件更新和分析导出,使传统的气隙隔离失效,并强制要求严格遵守国际电工委员会(IEC)62443网络安全标准。
工业边缘计算架构在 IEC 62443-4-2 技术安全要求下实施安全等级3(SL-3)和安全等级4(SL-4)控制。硬件设备通过专用可信平台模块(TPM 2.0)芯片或直接嵌入片上系统(SoC)内的安全加密处理器来集成基于硬件的信任根。在系统初始化期间,加密度量引导验证统一可扩展固件接口(UEFI)、内核二进制文件和根文件系统的完整性,然后才允许执行操作系统。如果检测到未授权的固件篡改或内存注入,网关将暂停引导序列并提醒管理控制台。
工厂车间上的应用程序运行时使用针对资源受限边缘硬件量身定制的轻量级开放容器倡议(OCI)兼容引擎(如 containerd 或 k3s Kubernetes 发行版)进行严格容器化。每个微服务都在不可变只读容器沙箱中执行并受限 Linux 功能保护,严格防止受感染的视觉推理服务探测底层 PLC 通信端口。零信任网络访问(ZTNA)在设备级实施:所有出入站网络数据包都需要通过本地公钥基础设施(PKI)证书支持的双向传输层安全(mTLS 1.3)身份验证,确保不受信任的网络节点无法伪造遥测数据或将恶意设定值命令注入运营机器。
工业边缘生态系统:芯片供应商、网关与系统集成商
企业对工业边缘计算的加速采用激发了一个多层次的协作商业生态系统,涵盖芯片设计商、工业原始设备制造商(OEM)、操作系统供应商和全球系统集成商。行业分析师预测,随着智能制造指令席卷北美、欧洲和亚太地区,该市场规模将从48亿美元扩大到2030年的317亿美元,复合年增长率(CAGR)超过24.6%。
在芯片层,半导体领导者正在推出针对工业环境容限定制的应用专用处理器。NVIDIA(凭借其 Jetson Orin 和 Thor 工业模块)、Intel(凭借 Atom x7000RE 和配备集成 Arc GPU 的 Core Ultra 嵌入式处理器)、高通 Qualcomm(凭借工业物联网骁龙平台)以及恩智浦 NXP Semiconductors(凭借配备 microNPU 的 i.MX 8M Plus 和 i.MX 93 处理器)等厂商提供了核心计算引擎。这些芯片集成了专用的硬件定时器、双通道 CAN-FD 接口和宽温硅封装,专门设计用于在10年持续部署生命周期内可靠运行。
在网关和系统集成层,包括西门子 Siemens、罗克韦尔自动化 Rockwell Automation、施耐德电气 Schneider Electric、研华 Advantech 和倍福 Beckhoff Automation 在内的老牌自动化巨头正在设计现场就绪型工业控制器,将加固硬件与专业软件平台相结合。这些平台提供集中式机队管理控制台,允许企业 IT 管理员通过加密的空中下载(OTA)部署管道,将容器化神经网络权重更新、固件补丁和安全配置推送到数以万计的全球分布式工厂边缘设备。
随着企业运营商继续扩展自主机器人、自动化光学检测和本地化预测性遥测,工业边缘计算成为基础性的运营桥梁——将物理制造车间从刚性的模拟机械装配转变为动态的、自我优化的智能系统。
免责声明: 公开数据 · 非投资建议。本报告中引用的所有财务数据、公司文件、技术基准和架构披露均完全来自公开标准文件、监管记录和企业技术披露。Gemral Edge 仅出于研究和教育目的提供机构数据情报和运营技术分析。
Frequently asked questions
What is industrial edge computing?
Industrial edge computing is the deployment of ruggedized computing hardware, real-time operating systems, and edge AI accelerators directly within manufacturing facilities to analyze sensor telemetry and control physical machinery locally.
How does industrial edge computing differ from traditional cloud computing?
Unlike centralized cloud infrastructure that introduces variable network latency and requires high-bandwidth internet connectivity, industrial edge computing delivers sub-10-millisecond deterministic response times, operates fully offline during network outages, and keeps sensitive intellectual property on-premises.
What communication protocols are standard in industrial edge deployments?
Standard protocols include OPC Unified Architecture (OPC UA), MQTT, Modbus TCP, PROFINET, and Time-Sensitive Networking (TSN), which bridge legacy programmable logic controllers (PLCs) with modern containerized microservices.
How do manufacturers secure industrial edge compute appliances?
Industrial edge security follows the IEC 62443 standard, utilizing hardware root of trust, cryptographic TPM 2.0 chips, mutual TLS (mTLS), strict air-gapped network segmentation, and zero-trust authentication across all gateway interfaces.