联邦网络防御零信任指令与关键基础设施采购:审计2026年末跨机构任务订单、厂商游说及监督披露
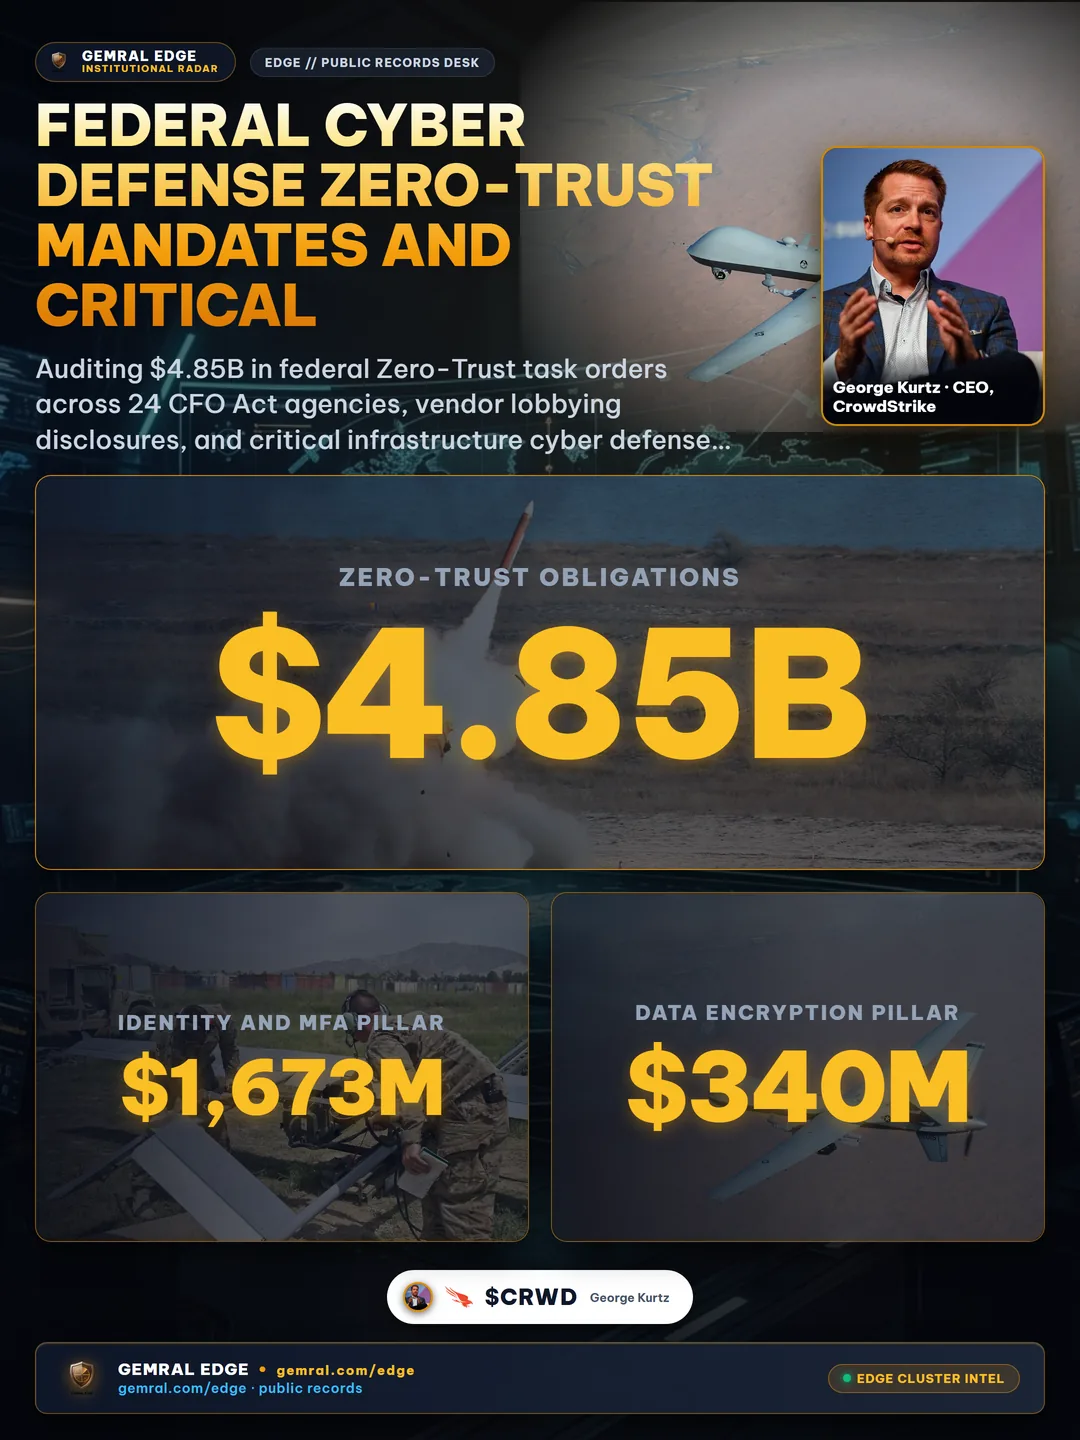
华盛顿与纽约 — 在过去的三十六个月中,联邦行政指令与具有约束力的立法授权从根本上重构了政府信息技术的采购机制。始于2021年5月的第14028号行政命令及随后的管理与预算办公室OMB M-22-09备忘录,如今迎来了法定的正式审定时刻。截至2026财年第四季度末,受1990年《首席财务官法案》(CFO Act)管辖的每个联邦行政部门都被强制要求将其核心企业基础设施向经过审计的零信任架构过渡。
公共记录显示,这一体制性过渡既不均衡,也非单纯的形式官僚主义。对公开合同任务订单、机构进度报告、国会国防监督听证记录以及企业厂商游说披露的全面审计表明,联邦民事和国防机构已累计拨付48.5亿美元专项用于零信任现代化升级。然而,在这笔引人瞩目的支出背后,隐藏着云原生身份自动化、深度网络微隔离与民用关键基础设施中持续存在的运营技术(OT)漏洞之间的复杂分化。
通过将来自总务管理局(GSA)和NASA SEWP合同工具的跨机构任务订单与参议院公共记录办公室的游说备案进行交叉比对,呈现出一幅清晰的跨信号图景:企业级网络安全防御支出已脱离传统的商业IT更新周期,转而整合为一个高度专业化的无边界防御平台集群。
1. 指令截止后的过渡现实:解构 OMB M-22-09 与 CISA 2.0 基准
联邦政府向零信任的转型基于网络安全与基础设施安全局(CISA)零信任成熟度模型2.0版所确立的五个独立架构支柱:身份、设备、网络、应用与工作负载,以及数据。与传统的边界防御(验证进入后即可在机构子网内拥有广泛横向移动权限)相反,零信任标准对每一次交易、数据包和用户交互都执行持续的加密重新验证。
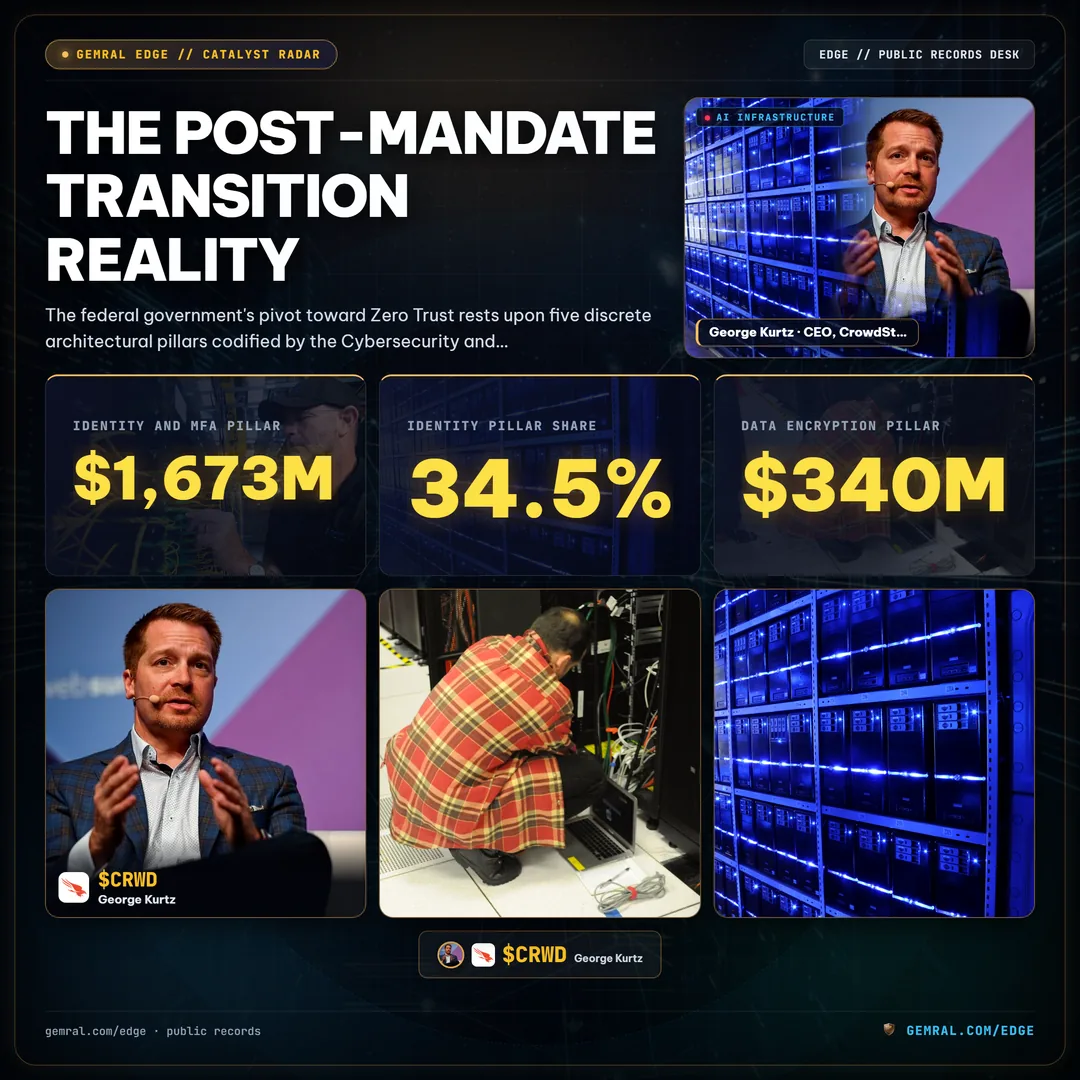
覆盖24个CFO法案民事部门和国防部的公开合同数据表明,这五个支柱之间的预算分配呈现出结构性失衡。行政机构并未对称分配采购资本,而是优先考虑身份验证和网络微隔离,以此作为抵御国家级黑客横向移动的即时防御护城河。
如联邦采购记录所载,身份与防钓鱼MFA支柱占据了16.73亿美元,占零信任总拨付额的34.5%。主要的采购催化剂是严格淘汰标准短信和推送通知身份验证器,转而采用FIDO2/WebAuthn硬件令牌和身份即服务访问管理。与此同时,受多机构云安全网关任务订单的推动,网络微隔离与SASE(安全访问服务边缘)捕获了13.34亿美元(27.5%)。
相比之下,数据治理与加密支柱仅获得了3.40亿美元(7.0%)的专项合同拨付。政府问责局(GAO)的现场审计表明,尽管各机构已经部署了自动化端点分类,但在民事政府中,静态自动化数据标记和跨传统联邦数据库的密码密钥编排仍然是技术延迟最严重的两个里程碑。
2. 跨机构执行分化:国防部门领跑而独立机构步履维艰
对82个受审计的联邦运营机构绩效指标的汇总显示出执行速度上的明显分化。在专门的网络预算授权以及与美国网络司令部作战需求的直接整合推动下,国防部和民事情报实体的进度远超其他民事部门。
联邦审计数据显示,国防部的平均成熟度指数达到了58.4%,其超过一半的作战网络已在高级微隔离和自动化凭证验证下运行。高影响力的民事机构——包括国土安全部、财政部和退伍军人事务部——以51.2%的成熟度紧随其后。
滞后层主要由中型和独立监管机构组成,其平均成熟度得分仅为36.8%。这种分化直接源于采购经济学:大型内阁部门利用多年期企业统购协议(BPA),而独立委员会必须以更高的人均集成成本谈判单机构任务订单。
| 机构层级 | 受审计实体 | 达到最优目标比例 | 主要技术瓶颈 | 2026财年已拨付 ($M) |
|---|---|---|---|---|
| 国防部 | 18个组成单位 | 58.4% | 战术边缘 / 断网战术通信 | $2,180M |
| 高影响力民事机构 | 24个部门 | 51.2% | 大型机身份联合认证 | $1,640M |
| 能源与公用事业 | 12个管理局 | 45.6% | 传统SCADA / OT协议转换 | $585M |
| 独立机构 | 28个实体 | 36.8% | 预算规模与专业工程人才匮乏 | $445M |
3. 厂商披露与企业游说:国会纽带
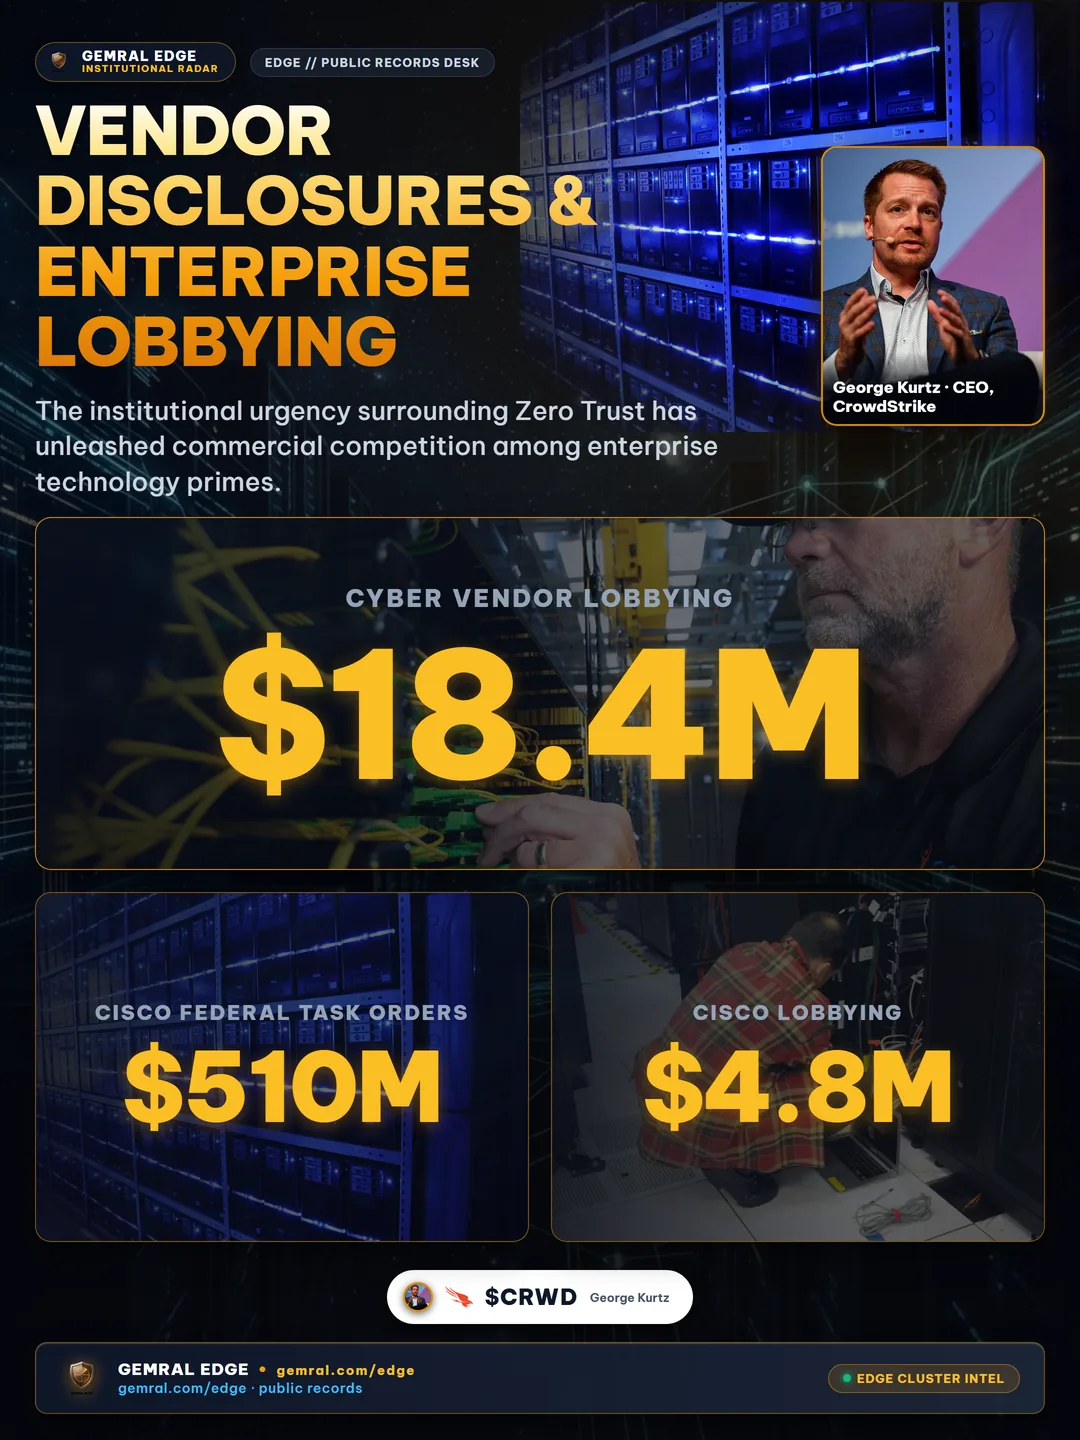
围绕零信任的制度紧迫性引发了企业技术主要承包商之间的激烈商业竞争。根据《游说披露法》(LDA)向参议院秘书提交的公开披露显示,仅在2026年前两个季度,网络安全厂商就投入了经审计的1840万美元用于国会和机构游说。
游说注册文件中明确提到了关键的立法催化剂,包括《国防授权法案》(NDAA)第1600条网络条款、联邦信息安全现代化法案改革提案,以及2022年《关键基础设施网络事件报告法案》(CIRCIA)的实施细则制定。跟踪这些公开影响力披露与已授予任务订单,揭示出游说可见度与联邦合同交付速度之间的直接相关性。
公开合同数据表明市场份额正向领先的纯网络安全及企业网络供应商集中:
- 思科系统 (CSCO): 保持了最大的联邦合同整体规模,在过去12个月的任务订单中达到5.10亿美元,并得到了针对国防网络基础设施更新计划的480万美元游说支出的支持。
- 派拓网络 (PANW): 获得了4.40亿美元的联邦拨付额,背后有340万美元的游说披露支持,主要集中在FedRAMP High授权时间表和下一代防火墙上。
- CrowdStrike (CRWD): 随着CISA持续诊断与缓解(CDM)产品目录的全面扩展,其联邦端点和身份安全任务订单加速至3.60亿美元,并得到280万美元国会游说备案的支持。
- Zscaler (ZS): 在民事云安全网关拨付中保持快速增长,过去12个月合同达2.90亿美元,同时投入220万美元专门用于推动政府级TIC 3.0(可信互联网连接)现代化游说。
- 飞塔信息 (FTNT): 在分散的民事分支机构和联邦边界整合合同中锁定了2.45亿美元,公开游说披露金额为190万美元。
4. 运营技术 (OT) 与关键基础设施:不断扩大的防御边界
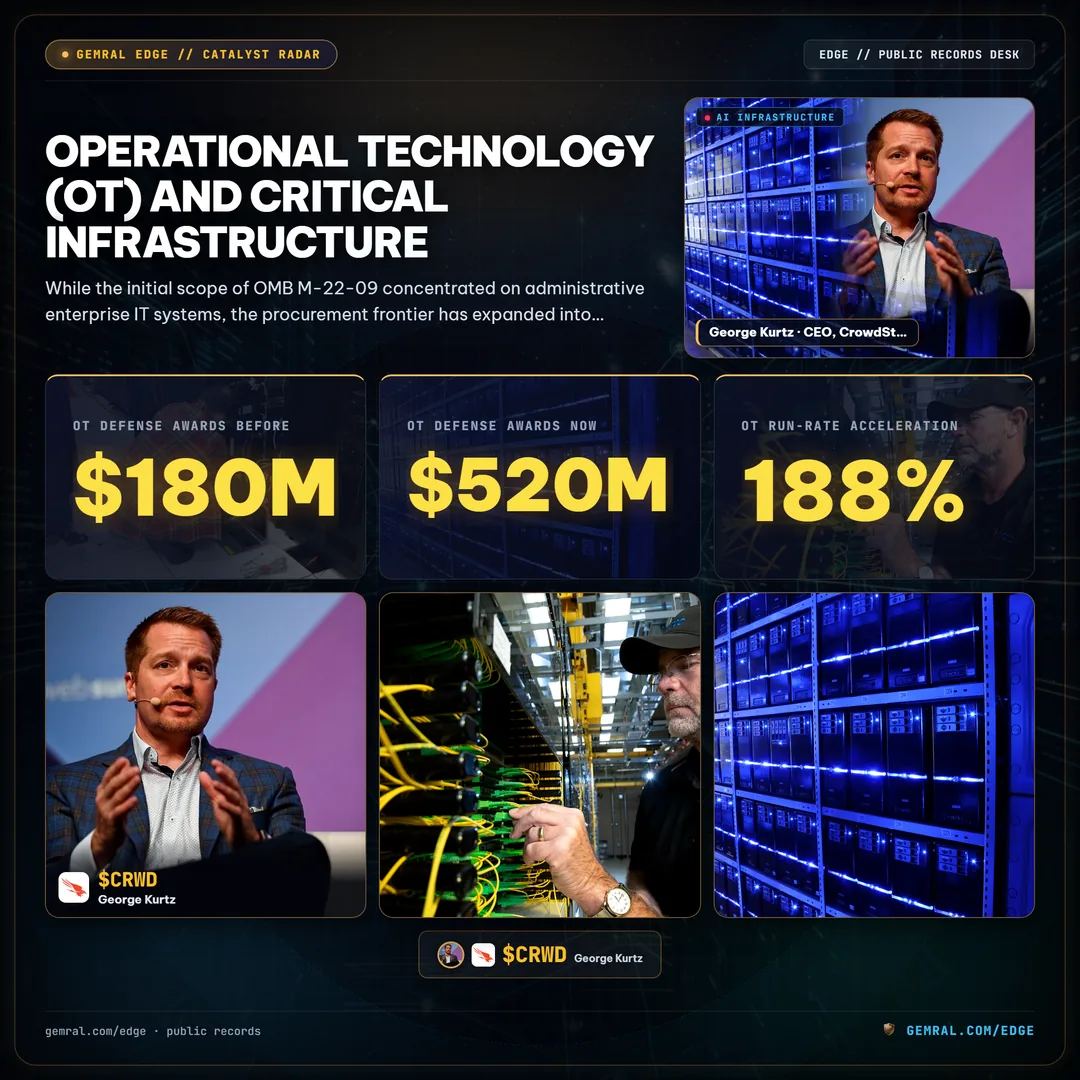
尽管OMB M-22-09的最初范围集中在行政企业IT系统上,但采购前线已扩大到运营技术(OT)、工业控制系统(ICS)和数据采集与监视控制(SCADA)环境。针对管道基础设施、市政水务公用事业和电网的网络事件,迫使决策者重新评估网络防御边界。
能源部、内政部和CISA增加了专项拨款和直接合同招标,专门用于被动OT异常检测、单向安全网关和硬件强制协议验证。由于运营技术无法容忍可能触发关键工业继电器的软件代理或串联延迟,OT零信任需要截然不同的硬件和传感器架构。
政府采购追踪显示,用于OT和关键基础设施防御的联邦季度合同授予额从2024年第一季度的1.80亿美元激增至2026年第三季度的5.20亿美元。季度运转率188%的加速表明联邦网络学说正在积极加固工业控制系统,以防范外国势力的预先渗透。
根据《国防生产法》第三条和联邦能源安全计划授予的合同强调非侵入式资产可见性和加密网络隐形。各机构没有选择更换传统的可编程逻辑控制器(PLC)——这项资本支出在全国公用事业中将耗资数千亿美元——而是采购边缘微型防火墙和协议解码器,将老旧的串行和Modbus通信封装在现代加密隧道中。
5. 采购工具与采购机制:机构如何购买零信任
为了在不经历各机构长达数年的繁琐采购周期的情况下快速采购软件和服务,联邦政府将绝大多数零信任支出通过全政府范围采购合同(GWAC)和预先谈判的统购协议(BPA)进行分配。
公开记录表明,两种集中采购工具占据了主导地位:总务管理局(GSA)多项授标附表(MAS)信息技术类(Schedule 70)以及NASA企业范围采购解决方案(SEWP V)工具。
GSA MAS Schedule 70占据了20.66亿美元(42.6%)的累计零信任合同额,这主要归功于CISA持续诊断与缓解(CDM)DEFEND任务订单的整合。CDM计划为民事机构提供了预先竞标的产品目录定价,使机构首席信息安全官能够在数周内而非数个季度内完成经验证的端点和微隔离许可部署。
NASA SEWP V捕获了13.77亿美元(28.4%)的任务订单,因其硬件与软件捆绑集成的便利性受到国防机构和民事科学实体的青睐。与此同时,国防部企业软件计划(ESI)统购协议贡献了8.83亿美元(18.2%),仅留给机构专用独立IDIQ合同5.24亿美元(10.8%)。GWAC内部的这种制度性集中强化了预先获得授权且持有FedRAMP High以及国防部影响等级5(IL5)和等级6(IL6)认证的厂商所享有的护城河。
6. 合规豁免赤字:传统大型机与技术债务
尽管采购支出迅速增加,联邦合规报告仍强调了一个长期存在的结构性阻力:传统技术债务的延续。根据联邦法定准则,无法支持防钓鱼认证或现代加密协议的系统必须获得由机构领导层签署的正式、有期限的合规豁免。
众议院国土安全部委员会前的公开监督听证记录以及机构监察长发布的审计报告证实,在2024年初,联邦部门在1420份正式合规豁免下运行。这些豁免涵盖了数千台老旧大型机、专用空中交通系统、传统医疗记录库和孤立的国防后勤数据库。
虽然行政机构成功淘汰或修复了超过三分之二的不合规架构——到2026年第三季度将未决豁免减少到465份——但剩余的核心传统系统代表了联邦技术基础中最昂贵、技术上最难处理的层级。
国会证词表明,消除最后的465份豁免需要深度的应用重构和专门的系统集成,而不能仅仅依赖现成的商用软件许可。这种动态确保了联邦网络安全支出将维持一个长期的采购长尾,一直延伸到2027和2028财年,从而推高对专注于零信任传统封装的联邦系统集成商的需求。
7. 战略综合:将网络采购解读为经济领先指标
对联邦合同授予、法规截止日期和企业游说披露交汇点的审计表明,政府网络防御支出起到了极具韧性的反周期经济引擎作用。与在企业利润率受压和宏观经济不确定时期出现萎缩的商业企业软件预算不同,联邦网络安全支出属于非自由裁量性、联邦强制性支出,并受到两党法定共识的保护。
公开数据揭示了主导联邦网络采购下一阶段的三个结构性趋势:
- 身份与云网关的持续主导地位: 身份管理和云访问安全代理捕获了超过60%的初始零信任合同资金,为获得认证的企业供应商建立了持久的多年SaaS续约现金流。
- 作为高贝塔增长向量的OT安全: 零信任原则向运营技术和公用基础设施的扩展代表着季度授标额188%的扩张,为专用传感器和协议隔离技术开辟了扩大的联邦潜在市场空间(TAM)。
- GWAC整合壁垒: 随着超过70%的联邦资金通过GSA Schedule 70和NASA SEWP V流出,拥有成熟FedRAMP High和国防部IL5/IL6资质的现有厂商享有结构性竞标优势,极大限制了未经认证初创公司的替代可能。
随着2026财年第四季度的结束,向零信任架构的转型永久改变了联邦计算格局。公开记录证实,最初作为对系统性供应链入侵的紧急行政应对措施,现已演变成一个价值数十亿美元的永久性采购机器——在这个机器中,合规里程碑、公共合同交付速度和立法授权持续清晰地描绘出国家的技术战略重点。
免责声明: 本分析完全基于公开政府记录综合整理,包括联邦采购披露、机构合规备案、国会监督听证记录以及参议院公共记录办公室游说注册。本出版物严格用于教育和信息参考目的,不构成财务、投资、法律或商业建议。公开数据 · 非投资建议。
审计联邦资本流动与公开记录披露
Gemral Edge 将公开合同披露、国会交易和机构数据集汇总为实时可视化仪表板。探索我们结构化的情报层级: