Các Sắc Lệnh Zero-Trust An Ninh Mạng Liên Bang và Mua Sắm Cơ Sở Hạ Tầng Trọng Yếu: Kiểm Toán Đơn Đặt Hàng Đa Cơ Quan, Vận Động Hành Lang và Điều Trần Giám Sát Cuối Năm 2026
WASHINGTON & NEW YORK — Trong ba mươi sáu tháng qua, các chỉ thị hành pháp liên bang và sắc lệnh lập pháp mang tính ràng buộc đã tái cấu trúc căn bản cơ chế mua sắm công nghệ thông tin chính phủ. Những gì bắt đầu từ tháng 5 năm 2021 dưới dạng Sắc lệnh Hành pháp 14028 và giác thư tiếp theo của Văn phòng Quản lý và Ngân sách OMB M-22-09 nay đã chạm mốc thực thi luật định chính thức. Đến cuối quý cuối cùng của năm tài khóa 2026, mọi bộ ban ngành hành pháp liên bang chịu sự điều chỉnh của Đạo luật Giám đốc Tài chính (CFO Act) năm 1990 đều bắt buộc phải chuyển đổi hạ tầng doanh nghiệp cốt lõi sang Kiến trúc Zero-Trust đã qua kiểm toán.
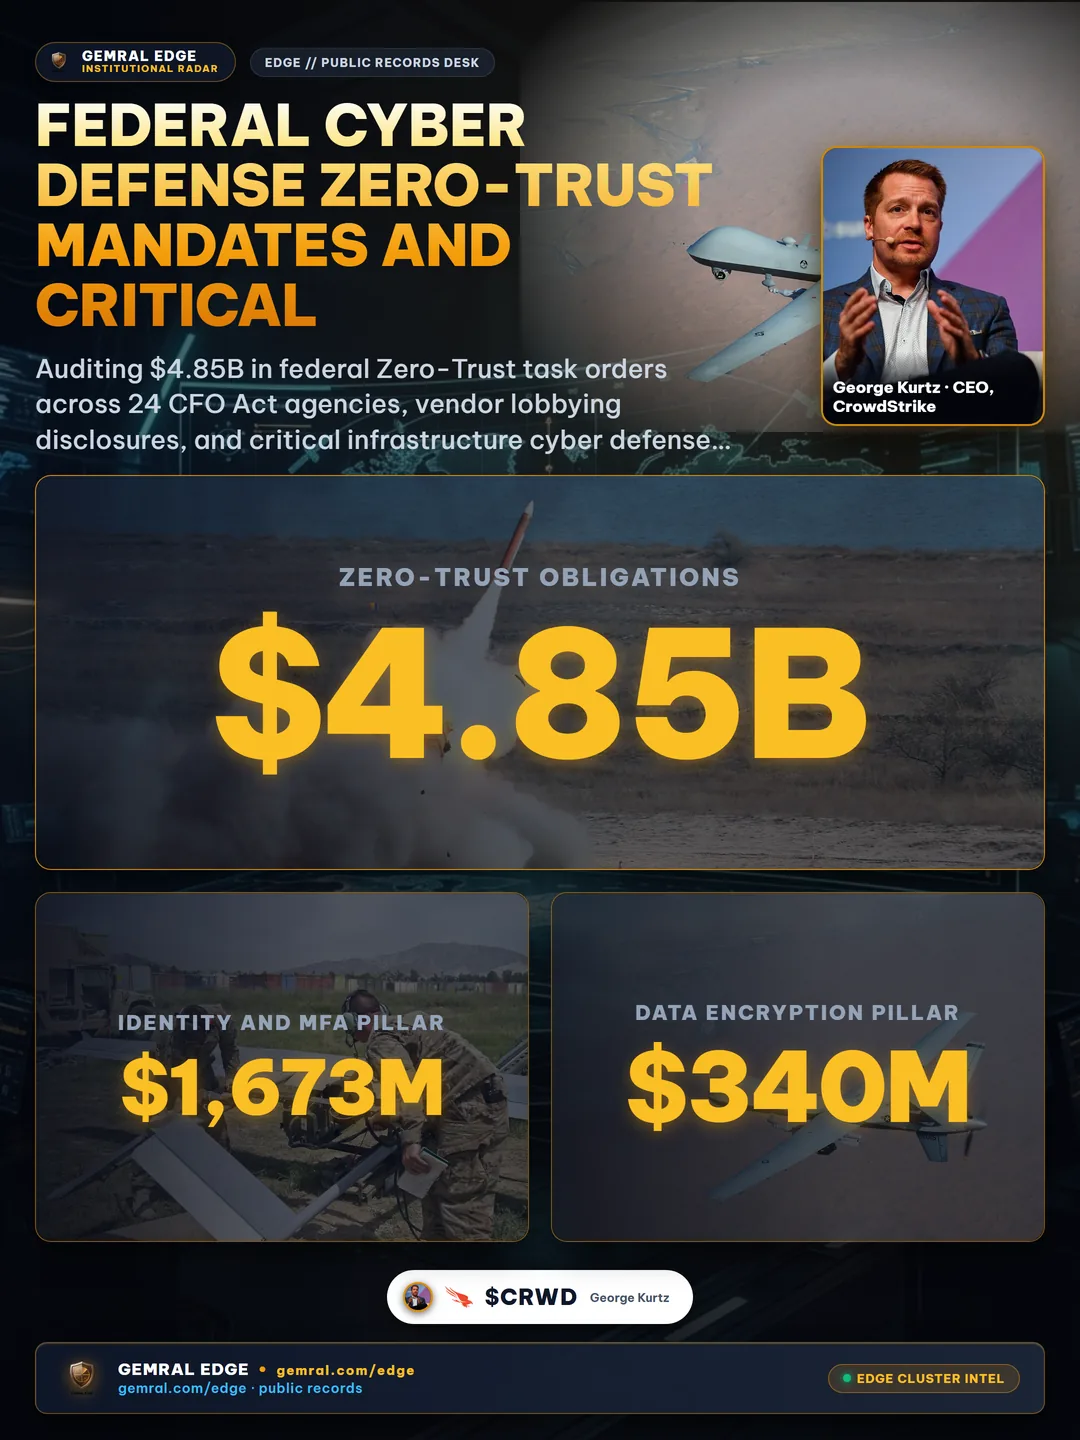
Hồ sơ công khai tiết lộ rằng cuộc chuyển đổi thể chế này không hề diễn ra đồng đều và cũng không đơn thuần mang tính thủ tục hành chính. Một cuộc kiểm toán toàn diện trên các đơn đặt hàng hợp đồng công khai, báo cáo tiến độ của các cơ quan, biên bản điều trần giám sát quốc phòng của quốc hội và báo cáo vận động hành lang của các nhà cung cấp doanh nghiệp chứng minh rằng các cơ quan dân sự và quốc phòng liên bang đã giải ngân lũy kế 4,85 tỷ USD cho các dự án hiện đại hóa Zero-Trust chuyên dụng. Tuy nhiên, đằng sau con số giải ngân tiêu điểm này là sự phân hóa phức tạp giữa tự động hóa định danh gốc đám mây, phân đoạn mạng vi mô sâu và các lỗ hổng công nghệ vận hành kéo dài trên khắp các cơ sở hạ tầng trọng yếu dân sự.
Bằng cách ánh xạ các đơn đặt hàng đa cơ quan từ các công cụ hợp đồng của Cơ quan Dịch vụ Tổng hợp (GSA) và NASA SEWP với hồ sơ vận động hành lang của Văn phòng Hồ sơ Công quyền Thượng viện, một bức tranh tín hiệu chéo rõ nét hiện ra: chi tiêu phòng thủ an ninh mạng doanh nghiệp đã tách rời khỏi chu kỳ làm mới CNTT thương mại thông thường, thay vào đó củng cố thành một cụm chuyên biệt cao độ gồm các nền tảng phòng thủ không biên giới.
1. Thực Tế Chuyển Đổi Sau Thời Hạn Sắc Lệnh: Giải Mã Các Tiêu Chuẩn OMB M-22-09 và CISA 2.0
Bước ngoặt của chính phủ liên bang hướng tới Zero Trust dựa trên năm trụ cột kiến trúc riêng biệt được hệ thống hóa bởi Mô hình Trưởng thành Zero Trust Phiên bản 2.0 của Cơ quan An ninh Mạng và Cơ sở Hạ tầng (CISA): Định Danh, Thiết Bị, Mạng Lưới, Ứng Dụng & Khối Lượng Công Việc, và Dữ Liệu. Ngược lại với các phòng thủ chu vi di sản—nơi việc thâm nhập được xác minh sẽ cấp quyền di chuyển ngang rộng rãi qua các mạng con của cơ quan—tiêu chuẩn zero-trust thực thi việc tái xác minh liên tục bằng mật mã cho mọi giao dịch, gói tin và tương tác người dùng.
Dữ liệu hợp đồng công khai trải rộng trên hai mươi tư bộ ngành dân sự theo Đạo luật CFO và Bộ Quốc phòng cho thấy các phân bổ ngân sách trên năm trụ cột này đã phát triển trong sự mất cân đối cấu trúc. Thay vì phân bổ vốn mua sắm một cách đối xứng, các cơ quan hành pháp ưu tiên xác minh định danh và phân đoạn vi mô mạng như những hào phòng thủ tức thời chống lại các cuộc di chuyển ngang do các tác nhân cấp nhà nước hậu thuẫn.
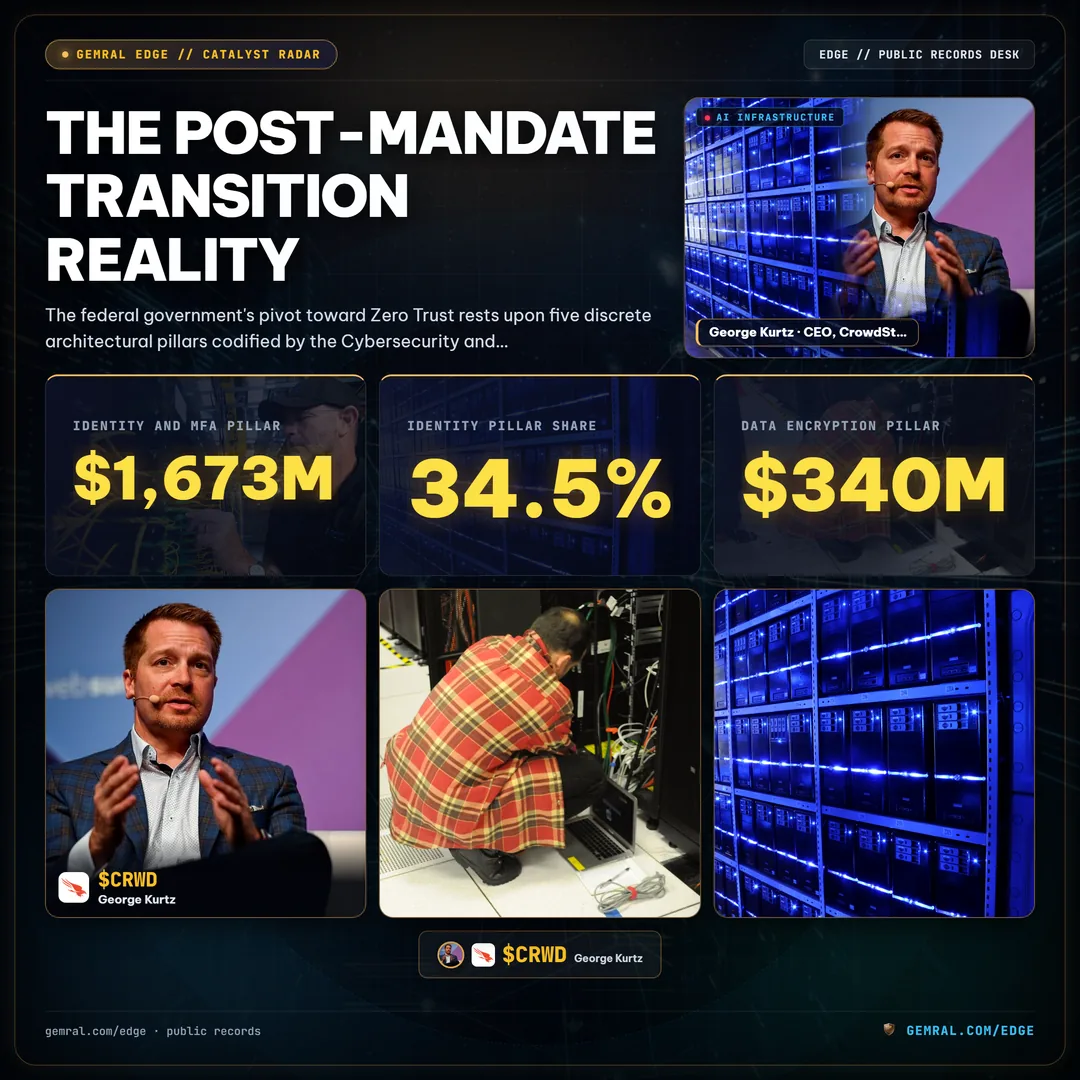
Như được ghi nhận trong hồ sơ mua sắm liên bang, trụ cột Định Danh & MFA Kháng Tấn Công Lừa Đảo chiếm 1.673 triệu USD, tương đương 34,5% tổng nghĩa vụ giải ngân Zero-Trust. Chất xúc tác mua sắm chính là quy định nghiêm ngặt loại bỏ các phương thức xác thực SMS và thông báo đẩy tiêu chuẩn để chuyển sang khóa phần cứng FIDO2/WebAuthn và quản lý truy cập định danh dạng dịch vụ. Trong khi đó, Phân Đoạn Mạng Vi Mô & SASE (Dịch vụ Truy cập An toàn Biên) chiếm 1.334 triệu USD (27,5%), được thúc đẩy bởi các đơn đặt hàng cổng an ninh đám mây đa cơ quan.
Ngược lại, trụ cột Quản Trị & Mã Hóa Dữ Liệu chỉ nhận được 340 triệu USD (7,0%) nghĩa vụ hợp đồng chuyên dụng. Các cuộc kiểm toán thực địa của Văn phòng Trách nhiệm Chính phủ (GAO) chỉ ra rằng trong khi các cơ quan đã triển khai phân loại điểm cuối tự động, thì việc gắn nhãn dữ liệu tĩnh tự động và điều phối khóa mật mã trên các cơ sở dữ liệu di sản liên bang vẫn là hai trong số các mốc kỹ thuật bị chậm trễ nhiều nhất trong toàn bộ khối chính phủ dân sự.
2. Sự Phân Hóa Thực Thi Giữa Các Cơ Quan: Khối Quốc Phòng Dẫn Đầu Trong Khi Khối Độc Lập Chật Vật
Tổng hợp các chỉ số hiệu suất trên 82 đơn vị vận hành liên bang được kiểm toán cho thấy sự phân hóa rõ ràng về tốc độ triển khai. Bộ Quốc phòng và các thực thể tình báo dân sự đã vượt xa các đối tác dân sự, được thúc đẩy bởi các thẩm quyền ngân sách không gian mạng chuyên dụng và sự tích hợp trực tiếp với các yêu cầu tác chiến của Bộ Tư lệnh Không gian Mạng Hoa Kỳ.
Dữ liệu kiểm toán liên bang minh họa rằng Bộ Quốc phòng đã đạt chỉ số trưởng thành trung bình là 58,4%, với hơn một nửa số mạng tác chiến hoạt động dưới sự phân đoạn vi mô tiên tiến và xác minh thông tin đăng nhập tự động. Các cơ quan dân sự có tác động cao—bao gồm Bộ An ninh Nội địa, Bộ Tài chính và Bộ Cựu chiến binh—bám sát phía sau với mức trưởng thành 51,2%.
Tầng chậm trễ bao gồm chủ yếu là các cơ quan quản lý vừa và độc lập, ghi nhận điểm trưởng thành trung bình là 36,8%. Sự phân hóa bắt nguồn trực tiếp từ kinh tế học mua sắm: các bộ thuộc nội các quy mô lớn tận dụng các thỏa thuận mua sắm toàn diện doanh nghiệp nhiều năm, trong khi các ủy ban độc lập phải đàm phán các đơn đặt hàng đơn lẻ với chi phí tích hợp trên mỗi đầu người dùng cao hơn.
| Phân Tầng Cơ Quan | Đơn Vị Kiểm Toán | Tỷ Lệ Đạt Chuẩn Tối Ưu | Nút Thắt Kỹ Thuật Chính | Đã Giải Ngân FY2026 ($M) |
|---|---|---|---|---|
| Bộ Quốc Phòng | 18 Đơn vị cấu thành | 58.4% | Vành đai tác chiến / Thông tin chiến thuật ngắt kết nối | $2,180M |
| Khối Dân Sự Tác Động Cao | 24 Bộ ban ngành | 51.2% | Liên kết định danh hệ thống Mainframe | $1,640M |
| Năng Lượng & Tiện Ích | 12 Cơ quan quản lý | 45.6% | Phiên dịch giao thức SCADA / OT di sản | $585M |
| Các Cơ Quan Độc Lập | 28 Thực thể | 36.8% | Quy mô ngân sách & Nhân tài kỹ thuật chuyên sâu | $445M |
3. Công Bố Của Nhà Thầu & Vận Động Hành Lang Doanh Nghiệp: Mối Liên Hệ Với Quốc Hội
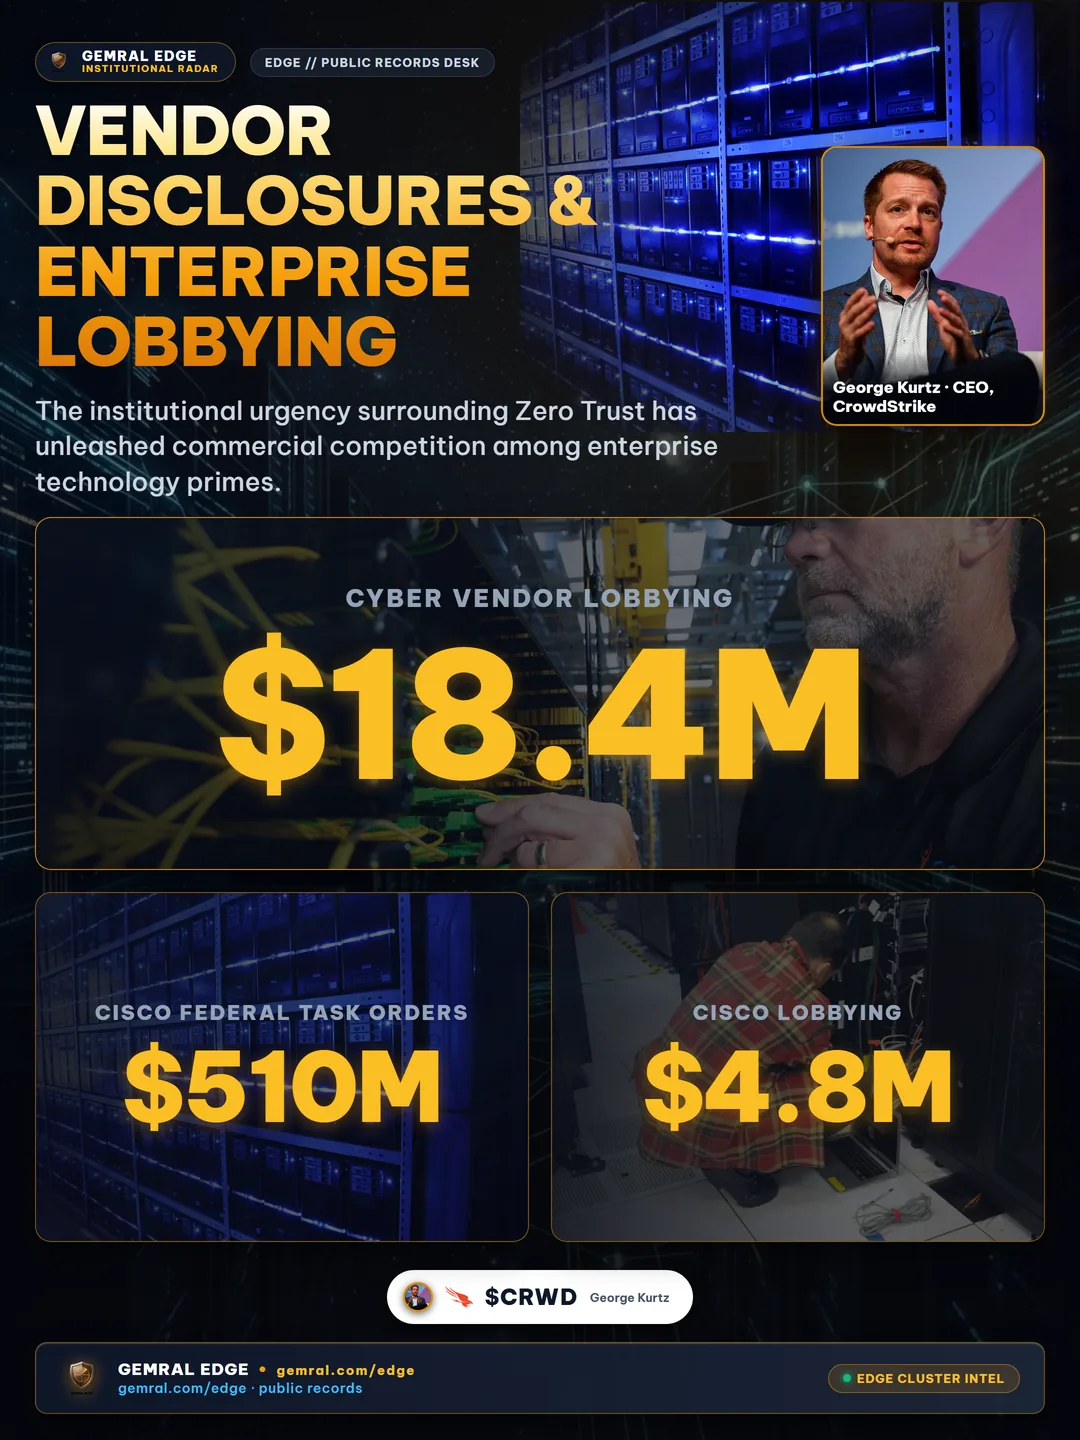
Tính cấp bách thể chế xung quanh Zero Trust đã giải phóng sự cạnh tranh thương mại giữa các nhà thầu công nghệ doanh nghiệp hàng đầu. Các công bố công khai được nộp theo Đạo luật Công bố Vận động Hành lang (LDA) với Tổng Thư ký Thượng viện tiết lộ rằng các nhà cung cấp an ninh mạng đã đầu tư 18,4 triệu USD đã qua kiểm toán vào việc vận động hành lang quốc hội và các cơ quan chỉ trong hai quý đầu năm 2026.
Các đăng ký vận động hành lang viện dẫn rõ ràng các chất xúc tác lập pháp then chốt, bao gồm các điều khoản không gian mạng theo Mục 1600 của Đạo luật Ủy quyền Quốc phòng (NDAA), các đề xuất cải cách Đạo luật Hiện đại hóa An ninh Thông tin Liên bang và các quy định thực thi theo Đạo luật Báo cáo Sự cố Không gian Mạng cho Cơ sở Hạ tầng Trọng yếu năm 2022 (CIRCIA). Theo dõi các công bố ảnh hưởng công khai này cùng với các đơn đặt hàng được trao cho thấy mối tương quan trực tiếp giữa mức độ vận động hành lang và tốc độ hợp đồng liên bang.
Dữ liệu hợp đồng công khai chứng minh thị phần đang tập trung vào các nhà cung cấp mạng doanh nghiệp và an ninh thuần túy hàng đầu:
- Cisco Systems (CSCO): Duy trì dấu ấn hợp đồng liên bang tổng thể lớn nhất ở mức 510 triệu USD đơn đặt hàng trong 12 tháng qua, được hỗ trợ bởi 4,8 triệu USD chi tiêu vận động hành lang nhắm vào các chương trình làm mới hạ tầng mạng quốc phòng.
- Palo Alto Networks (PANW): Chiếm 440 triệu USD nghĩa vụ liên bang trong 12 tháng qua, được hậu thuẫn bởi 3,4 triệu USD công bố vận động hành lang tập trung vào tiến độ cấp phép FedRAMP High và tường lửa thế hệ mới.
- CrowdStrike Holdings (CRWD): Tăng tốc các đơn đặt hàng bảo mật định danh và điểm cuối liên bang lên 360 triệu USD sau khi danh mục Chẩn đoán và Giảm thiểu Liên tục (CDM) của CISA được mở rộng toàn diện, được hỗ trợ bởi 2,8 triệu USD hồ sơ đệ trình quốc hội.
- Zscaler (ZS): Duy trì mức tăng trưởng nhanh chóng trong các nghĩa vụ cổng an ninh đám mây dân sự, đạt 290 triệu USD hợp đồng trong 12 tháng qua cùng với 2,2 triệu USD vận động hành lang chuyên biệt cho các dự án hiện đại hóa TIC 3.0 (Kết nối Internet Đáng tin cậy) toàn chính phủ.
- Fortinet (FTNT): Đảm bảo 245 triệu USD trên các văn phòng chi nhánh dân sự phi tập trung và các hợp đồng hợp nhất chu vi liên bang, với 1,9 triệu USD trong các công bố vận động hành lang công khai.
4. Công Nghệ Vận Hành (OT) và Cơ Sở Hạ Tầng Trọng Yếu: Mở Rộng Vành Đai Phòng Thủ
Trong khi phạm vi ban đầu của OMB M-22-09 tập trung vào các hệ thống CNTT doanh nghiệp hành chính, thì mặt trận mua sắm đã mở rộng sang Công nghệ Vận hành (OT), Hệ thống Điều khiển Công nghiệp (ICS) và môi trường Giám sát Điều khiển & Thu thập Dữ liệu (SCADA). Các sự cố an ninh mạng nhắm vào hạ tầng đường ống, nhà máy nước đô thị và lưới điện đã buộc các nhà hoạch định chính sách phải tái định hình ranh giới phòng thủ mạng.
Bộ Năng lượng, Bộ Nội vụ và CISA đã gia tăng các phân bổ tài trợ và các yêu cầu chào thầu hợp đồng trực tiếp được cấu trúc đặc biệt để phát hiện bất thường OT thụ động, cổng an ninh một chiều và xác minh giao thức được thực thi bằng phần cứng. Do công nghệ vận hành không thể chấp nhận các tác tử phần mềm (software agents) hoặc độ trễ trên đường truyền có thể làm ngắt các rơ-le công nghiệp trọng yếu, Zero Trust cho OT đòi hỏi các kiến trúc cảm biến và phần cứng hoàn toàn khác biệt.
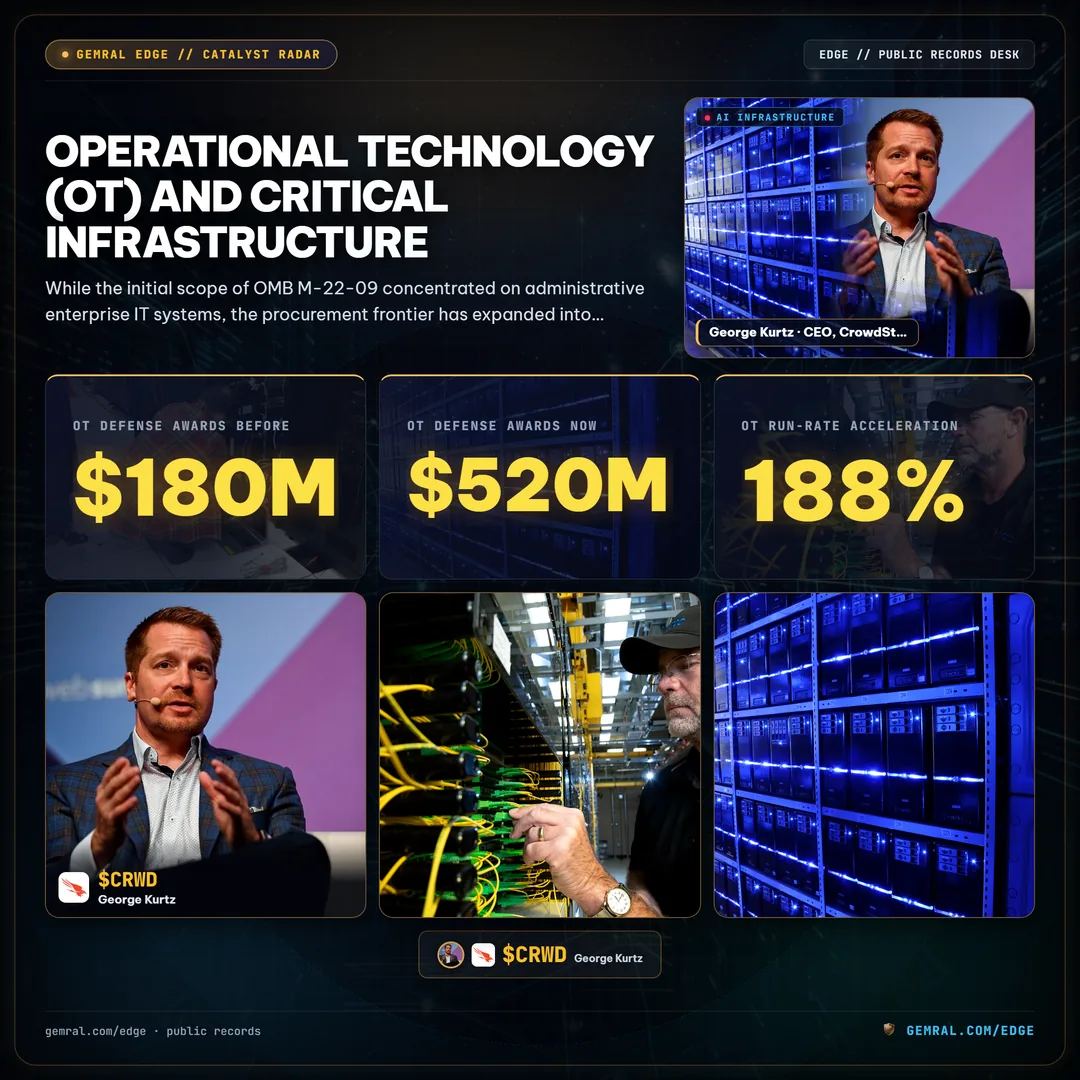
Theo dõi mua sắm công cho thấy các hợp đồng liên bang được trao theo quý cho phòng thủ cơ sở hạ tầng trọng yếu và OT đã tăng vọt từ 180 triệu USD trong quý đầu tiên năm 2024 lên 520 triệu USD trong quý 3 năm 2026. Mức tăng tốc 188% trong tỷ lệ vận hành hàng quý này nhấn mạnh cách học thuyết an ninh mạng liên bang đang tích cực gia cố các hệ thống điều khiển công nghiệp chống lại sự xâm nhập định vị trước từ nước ngoài.
Các hợp đồng được trao theo Đạo luật Sản xuất Quốc phòng Title III và các chương trình an ninh năng lượng liên bang nhấn mạnh khả năng hiển thị tài sản không xâm lấn và ngụy trang mạng bằng mật mã. Thay vì thay thế các bộ điều khiển logic khả trình (PLC) di sản—một khoản chi phí vốn sẽ đòi hỏi hàng trăm tỷ USD trên các tiện ích toàn quốc—các cơ quan đang mua sắm các vi tường lửa tại biên và bộ giải mã giao thức để bao bọc các giao tiếp Modbus và truyền thông nối tiếp cổ điển trong các đường hầm mã hóa hiện đại.
5. Các Công Cụ Mua Sắm và Cơ Chế Đấu Thầu: Cách Các Cơ Quan Mua Sắm Zero Trust
Để thực hiện mua sắm phần mềm và dịch vụ nhanh chóng mà không phải trải qua các chu kỳ mua sắm riêng lẻ kéo dài nhiều năm của từng cơ quan, chính phủ liên bang đã định tuyến phần lớn chi tiêu Zero-Trust qua các Hợp đồng Mua sắm Toàn Chính phủ (GWAC) và các Thỏa thuận Mua sắm Toàn diện (BPA) đã thương lượng trước.
Hồ sơ công khai chỉ ra rằng hai công cụ mua sắm tập trung đang thống trị toàn cảnh: Danh mục Công nghệ Thông tin Bảng biểu Nhiều Hợp đồng Trao thưởng (Schedule 70 / MAS) của Cơ quan Dịch vụ Tổng hợp (GSA) và công cụ Giải pháp Mua sắm Toàn Doanh nghiệp của NASA (SEWP V).
GSA MAS Schedule 70 chiếm 2.066 triệu USD (42,6%) khối lượng hợp đồng Zero-Trust lũy kế, phần lớn nhờ sự tích hợp của các đơn đặt hàng DEFEND thuộc chương trình Chẩn đoán và Giảm thiểu Liên tục (CDM) của CISA. Chương trình CDM cung cấp cho các cơ quan dân sự mức giá danh mục cạnh tranh sẵn, cho phép các Giám đốc An ninh Thông tin của cơ quan triển khai các bản quyền phân đoạn vi mô và điểm cuối đã được xác minh trong vài tuần thay vì vài quý.
NASA SEWP V chiếm 1.377 triệu USD (28,4%) đơn đặt hàng, được cả các cơ quan quốc phòng và các tổ chức khoa học dân sự ưa chuộng cho các tích hợp đóng gói phần cứng-phần mềm. Trong khi đó, các BPA Sáng kiến Phần mềm Doanh nghiệp (ESI) của Bộ Quốc phòng đóng góp 883 triệu USD (18,2%), chỉ để lại 524 triệu USD (10,8%) cho các IDIQ độc lập của từng cơ quan. Sự tập trung mang tính thể chế này trong các GWAC củng cố hào lũy vững chắc mà các nhà thầu được ủy quyền trước nắm giữ chứng nhận FedRAMP High cùng Mức độ Tác động DoD Cấp 5 (IL5) và Cấp 6 (IL6) đang thụ hưởng.
6. Thâm Hụt Giấy Miễn Trừ Tuân Thủ: Hệ Thống Mainframe Di Sản và Nợ Kỹ Thuật
Bất chấp sự tăng tốc nhanh chóng trong chi tiêu mua sắm, các báo cáo tuân thủ liên bang nêu bật một trở ngại cấu trúc dai dẳng: sự tồn tại của nợ kỹ thuật di sản. Theo các hướng dẫn luật định liên bang, các hệ thống không thể hỗ trợ xác thực kháng lừa đảo hoặc các giao thức mật mã hiện đại phải nhận được giấy miễn trừ tuân thủ chính thức, có thời hạn do lãnh đạo cơ quan ký duyệt.
Các biên bản điều trần giám sát công khai trước Ủy ban An ninh Nội địa Hạ viện và các báo cáo kiểm toán do Tổng Thanh tra các cơ quan ban hành xác nhận rằng vào đầu năm 2024, các bộ liên bang đã hoạt động dưới 1.420 giấy miễn trừ tuân thủ chính thức. Các giấy miễn trừ này bao gồm hàng nghìn máy chủ lớn (mainframe) cổ điển, hệ thống không lưu chuyên dụng, kho lưu trữ hồ sơ y tế di sản và các cơ sở dữ liệu hậu cần quốc phòng biệt lập.
Trong khi các cơ quan hành pháp đã thành công trong việc cho ngừng hoạt động hoặc khắc phục hơn hai phần ba các kiến trúc không tuân thủ này—giảm số giấy miễn trừ tồn đọng xuống còn 465 vào quý 3 năm 2026—thì phần lõi di sản còn lại đại diện cho tầng tốn kém và nan giải nhất về mặt kỹ thuật của nền tảng công nghệ liên bang.
Lời khai trước quốc hội chỉ ra rằng việc xóa bỏ 465 giấy miễn trừ cuối cùng sẽ đòi hỏi tái cấu trúc ứng dụng sâu sắc và tích hợp hệ thống chuyên dụng hơn là chỉ cấp phép phần mềm thương mại có sẵn. Động lực này đảm bảo rằng chi tiêu an ninh mạng liên bang sẽ duy trì một chiếc đuôi mua sắm dài, bền vững kéo dài sang các năm tài khóa 2027 và 2028, thúc đẩy nhu cầu cao đối với các nhà tích hợp hệ thống liên bang chuyên về bao bọc di sản zero-trust.
7. Tổng Hợp Chiến Lược: Đọc Mua Sắm An Ninh Mạng Như Một Chỉ Báo Kinh Tế Dẫn Dắt
Kiểm toán sự hội tụ của các hợp đồng liên bang được trao, thời hạn quy định và công bố vận động hành lang của doanh nghiệp chứng minh rằng chi tiêu phòng thủ mạng của chính phủ đóng vai trò như một động cơ kinh tế nghịch chu kỳ kiên cường. Không giống như ngân sách phần mềm doanh nghiệp thương mại vốn bị cắt giảm trong các giai đoạn biên lợi nhuận doanh nghiệp bị thu hẹp và bất định kinh tế vĩ mô, các nghĩa vụ an ninh mạng liên bang là bắt buộc, được luật hóa và được bảo vệ bởi sự đồng thuận lưỡng đảng.
Dữ liệu công khai tiết lộ ba xu hướng cấu trúc chi phối giai đoạn tiếp theo của hoạt động mua sắm an ninh mạng liên bang:
- Sự Thống Trị Bền Vững Của Định Danh và Cổng Đám Mây: Quản lý định danh và môi giới truy cập đám mây đã chiếm hơn 60% tổng số tiền hợp đồng Zero-Trust ban đầu, thiết lập các dòng doanh thu gia hạn SaaS nhiều năm liên tục cho các nhà thầu doanh nghiệp được cấp chứng nhận.
- Bảo Mật OT Như Một Véc-tơ Tăng Trưởng Hệ Số Beta Cao: Việc mở rộng các nguyên tắc Zero-Trust sang công nghệ vận hành và cơ sở hạ tầng tiện ích thể hiện mức mở rộng 188% về tốc độ trao thầu hàng quý, mở ra một thị trường tiềm năng (TAM) liên bang mở rộng cho các công nghệ cảm biến và cô lập giao thức chuyên dụng.
- Rào Cản Hợp Nhất GWAC: Với hơn 70% nguồn vốn liên bang chảy qua GSA Schedule 70 và NASA SEWP V, các nhà thầu đương nhiệm sở hữu chứng nhận FedRAMP High và DoD IL5/IL6 hoàn thiện được hưởng lợi thế đấu thầu mang tính cấu trúc, hạn chế mạnh mẽ sự thay thế từ các công ty khởi nghiệp chưa có chứng nhận.
Khi quý cuối cùng của năm tài khóa 2026 khép lại, cuộc chuyển đổi sang Kiến trúc Zero-Trust đã thay đổi vĩnh viễn bối cảnh điện toán liên bang. Hồ sơ công khai xác nhận rằng những gì bắt đầu như một phản ứng hành pháp khẩn cấp đối với các cuộc xâm nhập chuỗi cung ứng mang tính hệ thống đã trưởng thành thành một bộ máy mua sắm thường trực trị giá nhiều tỷ USD—nơi các mốc tuân thủ, tốc độ hợp đồng công khai và các ủy quyền lập pháp liên tục định hình các ưu tiên công nghệ của quốc gia.
Tuyên bố từ chối trách nhiệm: Phân tích này được tổng hợp độc quyền từ các hồ sơ công khai của chính phủ, bao gồm công bố mua sắm liên bang, báo cáo tuân thủ của các cơ quan, biên bản điều trần giám sát của quốc hội và đăng ký vận động hành lang của Văn phòng Hồ sơ Công quyền Thượng viện. Ấn phẩm này được cung cấp hoàn toàn cho mục đích giáo dục và thông tin, không cấu thành lời khuyên tài chính, đầu tư, pháp lý hay thương mại. Dữ liệu công khai · không phải lời khuyên đầu tư.
Kiểm Toán Dòng Vốn Liên Bang và Công Bố Hồ Sơ Công Khai
Gemral Edge tổng hợp các công bố hợp đồng công khai, giao dịch của quốc hội và bộ dữ liệu thể chế thành các bảng điều khiển trực quan theo thời gian thực. Khám phá các phân tầng thông tin tình báo có cấu trúc của chúng tôi: