币安被盗事件详解:2026年10月63亿美元热钱包失窃案全过程
有出处的时间线,还原史上最大的一起加密货币盗窃案:虚假面试、被篡改的AI编程工具、朝鲜归因、被盗代币的去向,以及BNB、比特币和美股上市加密概念股的反应。
币安被盗事件是指约63亿至64.3亿美元从币安自有热钱包中被盗,始于2026年10月29日20:05 UTC,大部分资金在约20分钟内跨十条区块链转走。币安表示用户余额未受影响,损失由其自行承担。FBI、Chainalysis、TRM Labs和Elliptic均将此次攻击归因于朝鲜的TraderTraitor组织。
本文是Gemral Edge 币安与BNB生态专题页的长篇配套文章,该专题页涵盖BNB流动性、后CZ时代的监管格局以及“币安安全吗”等问题。本文只聚焦这一事件:发生了什么、如何发生、谁被指为幕后、资金流向何处,以及对价格的影响。不同来源的数字存在差异,因此下文每个数字都标注了出处,各机构意见不一时我们会给出区间。
币安被盗事件详解:2026年10月29日发生了什么
63亿美元。十条区块链。约二十分钟。这就是对币安被盗事件最简短而准确的概括。据Forbes引述的TRM Labs数据,第一笔未经授权的转账于2026年10月29日(周四)20:05 UTC(美东时间下午4:05)从币安热钱包转出,63.6亿美元中的大部分在约20分钟内消失。Chainalysis将以太坊和比特币上的起始时间定在美东时间下午4:20左右,总额约为64亿美元。Elliptic统计为64.3亿美元。币安自己给出的影响规模约为63亿美元。
63亿美元与64.3亿美元之间的差距并不矛盾。各机构对被盗代币的计价时点略有不同,统计的钱包和链集合也略有差异。三个数字都可以作为合理的“币安被盗金额”;最稳妥的写法是“约63亿至64亿美元”。
被攻击的对象与金额同样重要。这次盗窃掏空的是币安自有的热钱包,即交易所为了快速处理提现而持续补充资金的在线钱包。Cointelegraph报道称,联席CEO Richard Teng在10月30日表示,此次攻击影响的是交易所自己的热钱包;据报道,大部分客户资产存放在离线冷存储中。用户个人账户并非攻击目标。
币安63亿美元被盗详情:最初72小时
- 10月29日20:05 UTC:第一笔未经授权的转账(TRM Labs,经Forbes引述)。
- 10月29日美东时间约下午5:14:稳定币冻结开始(Chainalysis)。Circle CEO Jeremy Allaire表示Circle冻结了超过8亿USDC,Tether CEO Paolo Ardoino表示Tether冻结了超过15亿USDT(CNBC)。
- 10月29日至30日:币安暂停提现并撤销受影响地址的授权,充值功能保持正常(CNBC)。
- 10月30日美东时间凌晨12:30:Chainalysis将此次盗窃归因于朝鲜的TraderTraitor组织。
- 10月31日:币安称已补足最高90%的被盗资产;FBI表示朝鲜应对此负责(CNBC)。
- 11月1日:提现分阶段恢复,先是比特币,随后是以太坊网络和BNB Smart Chain(CNBC)。
- 11月3日:币安发布事后复盘报告,追溯一场持续数月的攻击行动(Forbes);Chainalysis统计截至美东时间上午11:30约有28亿美元被冻结。
从规模来看,此前的纪录是2025年2月的Bybit被盗案。Elliptic估算Bybit为14.6亿美元,这意味着币安被盗案的规模是其四倍多。
币安是如何被攻破的?入侵背后的虚假面试
四个月的准备,二十分钟的盗窃。这起事件中搜索量最高的角度“币安黑客 求职面试”,直接来自币安11月3日发布的事后复盘报告,Ari Redbord在Forbes上对其做了总结。按币安描述的顺序,经过如下:
- 2026年6月——通过虚假下载进行侦察。一名币安钱包工程师在搜索一款热门AI编程工具时,下载了被篡改的安装包。币安安全团队发现后更换了设备并轮换了凭证。但攻击者已经摸清了谁在负责钱包基础设施。
- 2026年9月——虚假工作机会。第二名工程师通过一个正规求职平台被联系,并与一家虚构公司进行了面试。一名虚假的HR代表分享个人照片和视频以建立信任。随后一名自称该公司首席执行官的人要求这名工程师下载一份“作业”。这些代码是恶意的,终端安全工具没有检测到。
- 截至10月20日——横向移动。攻击者利用这台机器以及一个内部AI工具,控制了另外两名工程师的电脑。
- 10月29日——签名服务。攻击者进入了币安内部的钱包签名服务,绕开正常提现流程转移资金。
Chainalysis补充说,攻击者花了数周时间建立信任,并在发送作业前进行了两轮面试。该机构将这种手法称为“传染性面试”,并将此前18个月内超过1,430万美元的损失归因于类似的朝鲜关联虚假面试和恶意软件骗局,认为这些是对币安一役的预演。
在链上层面,Chainalysis描述了以太坊上的机制:一个通过Tornado Cash注资的操作员钱包提交了有效的签名授权,使一个币安热钱包得以运行攻击者部署的代码,随后攻击者调用该钱包清空其资产。其他受影响的钱包似乎是通过普通的签名转账转出资金的。报道重点关注EIP-7702,即允许普通账户将执行权委托给智能合约的以太坊升级;Cointelegraph后续的说法是,EIP-7702并非此次被盗的原因,但可能放大了损失。币安最初称是“一名DevOps工程师被入侵的笔记本电脑”,Teng后来表示这次攻击比单个工程师的权限所能解释的要复杂(CNBC)。币安表示部分技术细节将继续保密。
币安AI黑客角度:被篡改的AI编程工具与内部AI助手
攻击链中有两个AI工具,但两者都没有自行“入侵”任何东西。正是这一区别,使得“binance ai hack”成为上升中的搜索词,也使得有出处的答案比大多数社交媒体帖子所暗示的要窄得多。
- 诱饵(6月):第一名工程师是被某热门AI编程工具的被篡改安装包攻陷的,而非该工具本身存在漏洞(币安事后复盘,经Forbes引述)。AI品牌只是诱饵,载荷是普通的恶意软件。
- 加速器(9月至10月20日):在通过求职面试攻陷一台设备后,攻击者利用对币安内部AI工具的访问权限,深入公司系统并接管了另外两名工程师的电脑(Forbes;Chainalysis)。
- 洗钱(10月29日之后):Elliptic追踪到数千笔自动化交易,其中包括1,113笔TRX转账,中位间隔为90秒,但表示“无法从链上数据判断”是否有AI代理参与。CoinDesk报道了Elliptic的同一发现:洗钱是自动化的,但没有证据表明由AI代理指挥这些交易。Elliptic还补充说,失败的跨链桥重试更像脚本,而不是从错误中学习的代理。
这些来源没有说的内容同样重要。我们查阅的报道中,没有一篇描述过深度伪造的视频面试;Forbes描述的是一名虚假HR代表分享照片和视频,而非合成人脸。Chainalysis另外指出,区块链辅助攻击的更广泛激增,部分是由“开放权重AI模型的潜在使用”推动的,这是一个行业趋势,而不是关于币安的结论。
对于使用AI代理进行开发的人来说,实际的教训在于权限。一个能够读取代码、运行命令或访问部署系统的内部助手,一旦攻击者控制了某位员工的笔记本电脑,就会变成一条攻击路径。我们在代理式AI威胁检测与SOC自动化和AI编程代理与软件工程劳动力市场两个专题页中介绍了防御一侧,在加密领域则见于我们的AI代理加密项目和Coinbase AgentKit自主AI代理钱包指南,同样的问题依然适用:这个代理能签什么?
谁入侵了币安?朝鲜、TraderTraitor与FBI的归因
四个独立的归因指向同一个组织。TRM Labs在数小时内首先指出朝鲜,并向CNBC表示此次攻击与Bybit被盗案及2026年4月的KelpDAO被盗案相吻合:“通过小额Tornado Cash提现为操作员钱包注资、在盗窃发生前很早就开始的预置布局,以及提前获取、再集中一次性执行的签名。”Chainalysis在10月30日美东时间凌晨12:30将盗窃归因于TraderTraitor,依据是实时观察到币安资金与2026年9月Bitget被盗资金混合,而后者本身也被归因于朝鲜行为者。
随后美国当局公开表态。据CoinDesk报道,FBI在10月31日的警报中将盗窃归因于TraderTraitor,列出了与被盗资金相关的加密货币地址,并要求交易所和区块链服务予以屏蔽;FBI尚未公布完整的取证结果。Elliptic表示其链上证据支持这一归因。TraderTraitor通常被认为是更广泛的Lazarus Group集群的一部分。
朝鲜予以否认。领导人金正恩的妹妹金与正在11月3日由朝中社(KCNA)发布的声明中,称FBI的指控是“严重的政治挑衅”(CoinDesk)。她在2025年也曾对FBI对Bybit案的归因提出异议。
“朝鲜入侵币安”这一模式背后是钱。TRM Labs估计,自2017年以来朝鲜已窃取约128亿美元的加密货币(经Forbes)。Elliptic表示,在此次攻击之前,朝鲜关联行为者近年来窃取了超过65亿美元,而仅币安一案就使这一数字几乎翻倍。联合国估计,相关的IT员工骗局每年为该政权带来超过6亿美元(经Chainalysis引述)。
朴镇赫与币安被盗案有关吗?
朴镇赫(Park Jin Hyok)之所以成为热搜,是因为他是与朝鲜黑客活动关联最广为人知的名字,而不是因为有任何来源将他与这起盗窃案联系起来。他是FBI网络犯罪通缉名单上的一名朝鲜程序员,美国司法部于2018年就2014年索尼影业遭攻击事件和2017年WannaCry勒索软件爆发对其提出指控,并通过Chosun Expo这家幌子公司将其与Lazarus Group联系起来(背景概述)。他从未被逮捕,因此这些指控从未在法庭上接受检验。
对于2026年币安被盗案,公开记录点名的是一个组织,而不是个人。据CoinDesk和CNBC报道,FBI警报将盗窃归因于朝鲜和TraderTraitor,而我们查阅的所有来源——Chainalysis、Elliptic、经Forbes引述的TRM Labs、CoinDesk、CNBC——均未点名任何个人。凡声称“朴镇赫入侵了币安”的帖子,均应视为未经证实。
币安被盗代币转换:冻结、ETH兑换与洗钱
第一步是与冻结按钮赛跑。USDT和USDC等稳定币可以被发行方冻结,因此攻击者试图将它们兑换成没人能冻结的资产。Chainalysis观察到约5亿美元稳定币转入一个兑换钱包;在近20分钟内,它将3.25亿美元稳定币兑换成2.85亿美元的ETH,约十分钟后又将剩余的1.75亿美元转到中转钱包。
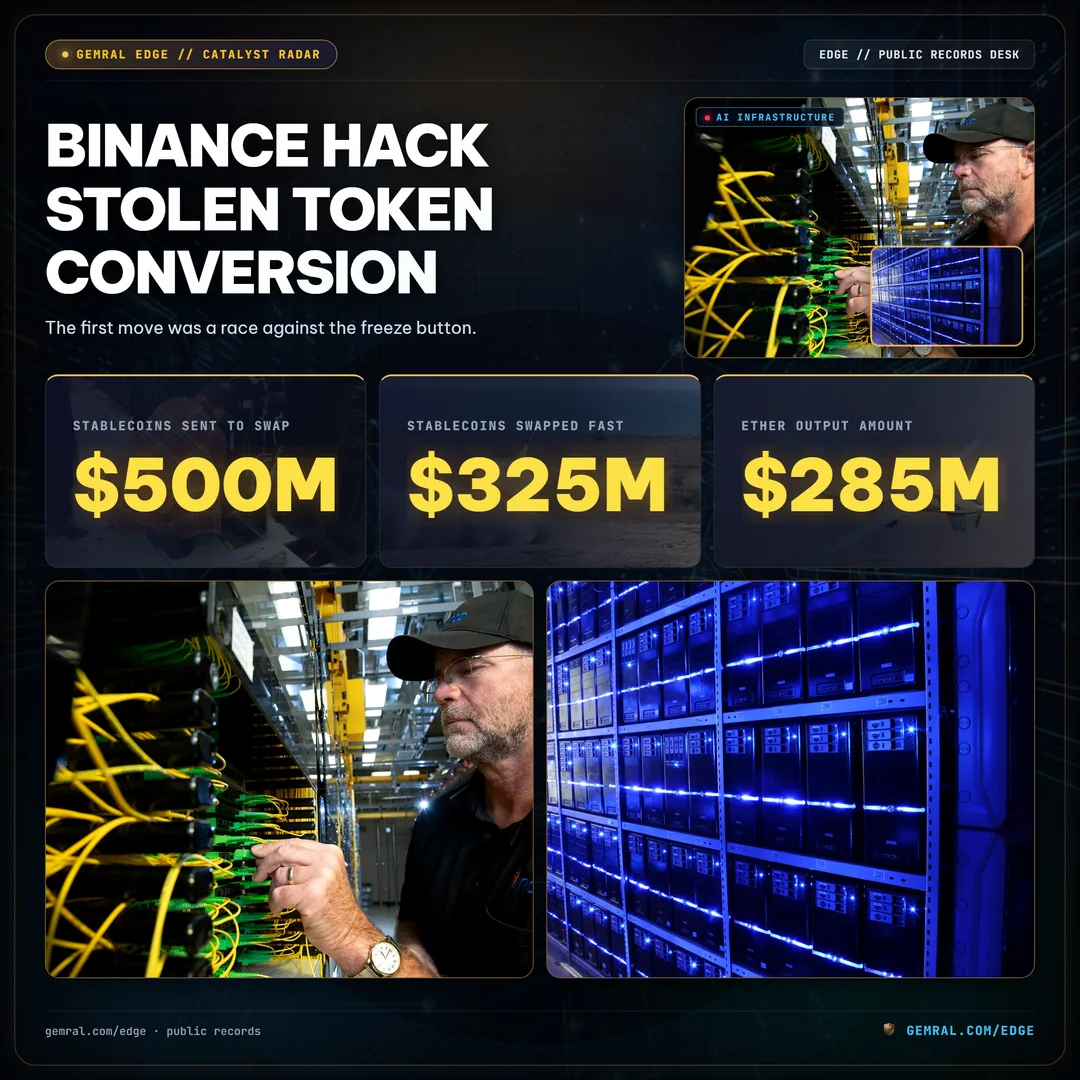
Elliptic对冻结生效前“币安被盗代币转换”的统计如下:
- 约7.86亿美元的稳定币被转换为ETH和TRX。
- 4.34亿USDT通过Uniswap、1inch和做市商兑换为160,451枚ETH,隐含损失为12%至26%,这是速度的代价。
- 2.34亿USDT在SunSwap上兑换为6.38亿TRX。
- 一个钱包以5,990万USDT作为抵押,从Aave借出19,762枚ETH。
- 18,270枚BTC被分散到19个地址。
- 部分波场(Tron)一侧的资金与2026年9月Bitget被盗所得一同被洗白。
冻结的速度很快。Elliptic报告称,Tether在USDT到账37分钟后冻结了一个持有11.8亿USDT的钱包,Circle在三分钟后冻结了同一钱包中的8.23亿USDC。Ripple、World Liberty Financial、Paxos和First Digital冻结了更多稳定币,币安冻结了WBETH,Arbitrum和Optimism的治理机制保全了其链上的被盗资产。截至Elliptic 11月1日的更新,28.5亿美元被冻结或扣押,占被盗总额的44%,其中稳定币占被冻结资金的94%。Chainalysis统计截至11月3日约有28亿美元。
剩下的是任何“币安被盗追回”中最困难的部分。Elliptic估计,攻击者仍控制着约32.5亿美元无法被任何发行方冻结的资产,分散在800多个地址中:约584,000枚ETH(约13.2亿美元)、18,327枚BTC(约14.2亿美元)和2.33亿枚XRP。FBI预计窃贼将继续转换资产,主要换成ETH,为“后续的洗钱阶段”做准备(CNBC)。
币安被盗后的加密货币价格下跌:BNB、比特币与加密概念股
市场反应剧烈,但没有演变成恐慌。截至10月29日美东时间晚上10:00,The Block记录到BNB下跌7.1%至698.65美元,比特币24小时下跌4.5%至76,664美元,以太币下跌5.2%至2,190美元,246,482名交易者共发生15.5亿美元的清算,其中13.4亿美元为多头。数小时后Cointelegraph的快照显示BNB接近693美元,下跌约8.2%,比特币恐惧与贪婪指数为30,为8月14日以来的最低值。Laevitas的Rick Maeda称,对于可能是史上最大的交易所盗窃案来说,这一反应“相当克制”(The Block)。
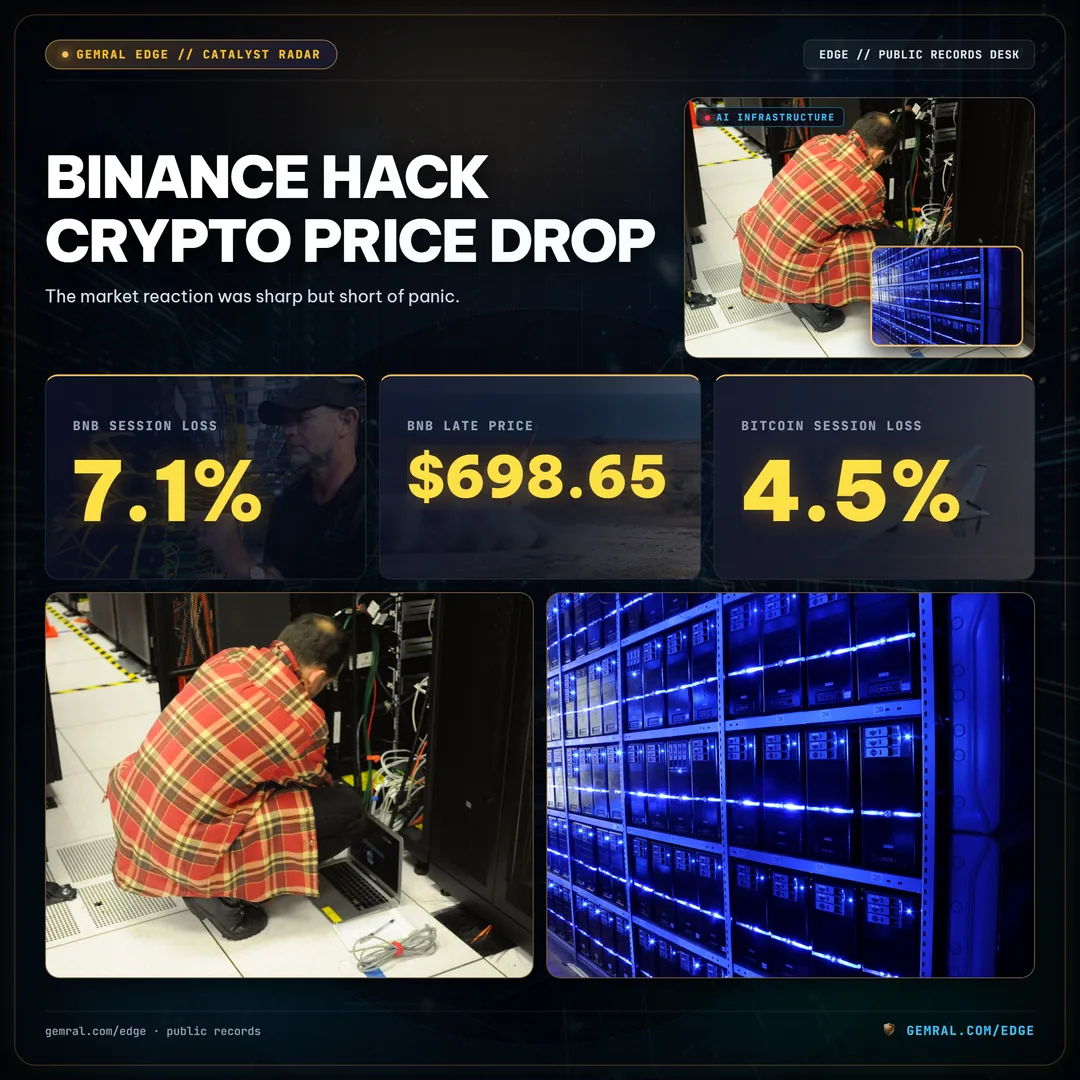
盗窃开始时(美东时间下午4:05)美国市场已经收盘,因此10月30日是第一个对此定价的交易日。Gemral Edge的收盘价记录显示了上市加密概念股自10月29日收盘以来的变动:
| 代码 | 10月29日收盘 | 10月30日收盘 | 单日涨跌 | 11月6日收盘 | 自10月29日以来的变化 |
|---|---|---|---|---|---|
| COIN (Coinbase) | $160.59 | $143.54 | -10.6% | $134.76 | -16.1% |
| CRCL (Circle) | $79.99 | $72.54 | -9.3% | $67.88 | -15.1% |
| MSTR (Strategy) | $141.62 | $130.51 | -7.8% | $128.93 | -9.0% |
| HOOD (Robinhood) | $91.59 | $84.99 | -7.2% | $80.91 | -11.7% |
| IBIT (iShares Bitcoin Trust) | $45.71 | $43.36 | -5.1% | $42.88 | -6.2% |
请仔细阅读这张表。10月30日,交易所和稳定币相关股票的跌幅大约是比特币ETF的两倍:Coinbase下跌10.6%、Circle下跌9.3%,而IBIT下跌5.1%。这一差距与投资者重新评估托管和交易所风险(而非比特币本身)相一致。但这并不能证明因果关系。10月30日同时还有更广泛的加密市场抛售,11月4日之后的下跌已超出被盗事件的影响窗口,很可能反映的是其他驱动因素。Edge表格记录的是发生了什么变动,并不声称被盗事件是唯一原因。关于币安衍生品方面的内容,请参阅我们的币安资金费率历史解读文章。
史上最大的加密货币被盗案:币安对比Bybit与Ronin
如今这一起盗窃案的金额超过榜单上后八起的总和。金额采用安纳托利亚通讯社事实汇总(2026年10月30日)中报道的数字,Bybit采用Elliptic的数据,Bitget采用CNBC的数据:
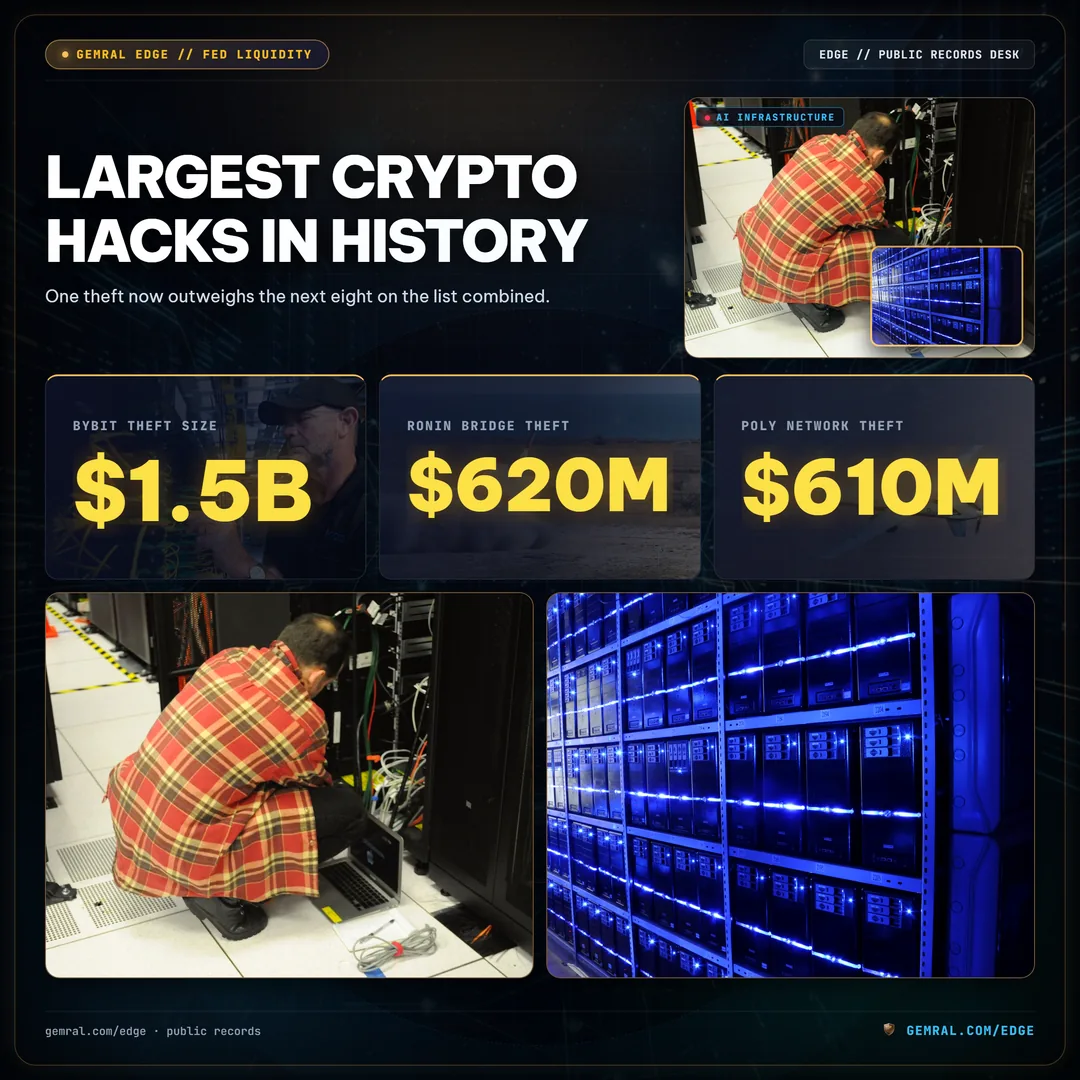
| 排名 | 事件 | 日期 | 报道金额 | 所报道的归因 |
|---|---|---|---|---|
| 1 | 币安热钱包 | 2026年10月29日 | $6.3B–$6.43B | 朝鲜 / TraderTraitor(FBI、Chainalysis、TRM、Elliptic) |
| 2 | Bybit | 2025年2月21日 | $1.46B–$1.5B | 朝鲜 / TraderTraitor(FBI) |
| 3 | Ronin Network | 2022年3月 | ~$620M | Lazarus Group(美国财政部) |
| 4 | Poly Network | 2021年8月 | >$610M | 未点名 |
| 5 | BNB Chain跨链桥 | 2022年10月 | ~$586M | 未点名 |
| 6 | Coincheck | 2018年1月 | ~$530M | 未点名 |
| 7 | Mt. Gox | 2011–2014 | ~$480M | 未点名 |
| 8 | Bitget | 2026年9月 | >$350M | 朝鲜行为者(据Chainalysis、Elliptic) |
| 9 | Wormhole | 2022年2月 | ~$325M | 未点名 |
第2至第9名加起来约50亿美元,仍比仅币安一案少约13亿美元。Elliptic给出了一个非加密领域的参照:在Bybit之前,史上最大的盗窃案是2003年伊拉克中央银行被盗的约10亿美元,而币安被盗金额是其六倍多。前两名的共同点在于手法而非代码:两起都是针对人员和签名流程的行动,而非智能合约中的漏洞。
你的币安账户被盗了吗?用户现在该怎么做
简短回答:10月29日的盗窃打击的是币安的公司热钱包,而不是客户登录账户。币安表示“币安将承担这些被盗资金的财务影响,而不是我们的用户”,BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD和ZEC均“100%足额支持”,并将动用其用户安全资产基金(SAFU)、部分合约保险基金及公司资金库来补足其余部分(CNBC,10月31日)。币安还表示“没有发现任何钱包私钥泄露的证据”(CNBC,10月29日)。
重大黑客事件仍会给普通用户带来第二波风险,因为骗子会借用新闻头条。以下是一份实用清单,依据的是标准的账户安全实践,而非针对此次事件的特定结论:
- 忽略“退款”和“补偿”消息。币安的补偿是在交易所层面进行的。任何要求你连接钱包或分享验证码以“领取”损失的私信、邮件或广告,都是钓鱼攻击。
- 使用抗钓鱼的登录方式。改用通行密钥(passkey)或硬件安全密钥以及验证器应用;尽可能关闭短信验证码。
- 开启提现地址白名单和防钓鱼码,这样只有你批准的地址才能接收资金,真正的邮件也会带有你的防钓鱼码。
- 检查活跃设备、会话和API密钥。删除不使用的API密钥,并取消不需要提现权限的交易机器人的提现权限。
- 将长期持仓转出交易所,存放在你自己控制的钱包中,只留下用于交易的部分。
- 如果你认为自己的账户已被入侵,请仅通过官方App或网站联系币安客服,并从那里冻结账户;如果你在美国,请向FBI互联网犯罪投诉中心(IC3)举报欺诈。切勿向任何“追回服务”付款。
如果你在加密行业工作,或在任何持有密钥的公司任职,求职面试这一攻击途径值得你格外警惕。仅在一次性虚拟机中运行带回家完成的编程测试,切勿在工作电脑上运行;独立核实招聘人员所属的公司;在招聘过程中任何要求安装软件的请求都应视为危险信号。Chainalysis统计,在这一套路被用于币安之前,已有至少1,430万美元因此损失。
Gemral Edge如何解读币安被盗这样的市场冲击
这类事件有三个时钟:链上时钟(分钟级)、价格时钟(小时级)和股票时钟(下一个美股交易日)。上方的Edge表格使用5只上市标的的收盘记录,将第三个时钟与前两个时钟对齐。希望在K线图上遵循同样纪律的散户交易者,可以使用Gemral加密形态扫描器,查看类似BNB下跌7.1%的走势是突破了某个形态,还是仍处于其区间之内。需要时点准确、跨来源数据集的研究团队,可以查阅面向对冲基金的另类数据和Edge方法论。
方法与局限:金额、时间和归因均来自各部分所链接的来源,并按这些来源的表述报道;来源之间存在分歧时,我们给出区间。COIN、CRCL、MSTR、HOOD和IBIT的价格变动根据Gemral Edge的收盘价计算(2026年10月29日至11月6日)。如果币安、FBI或分析公司发布新的调查结果,本文将予以更新。公开数据 · 不构成投资建议。本文任何内容均不构成买入或卖出任何资产的建议。
Frequently asked questions
How much was stolen in the Binance hack?
Estimates range from about $6.3 billion (Binance) to $6.36 billion (TRM Labs), about $6.4 billion (Chainalysis) and $6.43 billion (Elliptic). The difference comes from pricing the stolen tokens at different moments and counting slightly different wallets. It is more than four times the $1.46 billion Bybit theft of February 2025.
How did the Binance hack happen?
According to Binance's November 3 postmortem as summarized by Forbes, attackers first learned who worked on wallet systems through a tampered AI coding tool installer in June, then compromised a second engineer in September through a fake job interview with a malicious coding assignment, used an internal AI tool to take over two more engineers' computers by October 20, and reached the internal wallet signing service on October 29.
Who was behind the Binance hack?
The FBI, Chainalysis, TRM Labs and Elliptic attribute it to TraderTraitor, a North Korean hacking unit usually grouped with the Lazarus Group. North Korea denied involvement in a KCNA statement by Kim Yo Jong. No source we reviewed names an individual hacker, including Park Jin Hyok.
Was AI used in the Binance hack?
AI tools appear in the attack chain but did not carry out the theft on their own: a tampered installer of a popular AI coding tool was used as bait in June, and the attackers exploited an internal Binance AI tool to move deeper into the network. Elliptic says the laundering was automated but on-chain data cannot show whether AI agents were involved.
Did Binance users lose money in the hack?
The theft hit Binance's corporate hot wallets, not user accounts. Binance said it will absorb the loss, had covered up to 90% of the stolen assets by October 31 using its SAFU fund, part of its futures insurance fund and its treasury, and reopened withdrawals in phases from November 1.
How much of the stolen crypto was frozen?
Elliptic verified $2.85 billion frozen or seized as of November 1, about 44% of the theft and almost all of it USDT and USDC; Chainalysis counted about $2.8 billion as of November 3. Elliptic estimates the attacker still controls about $3.25 billion in assets that cannot be frozen, mainly ETH, BTC and XRP.